La société spécialisée en cybersécurité CrowdStrike a publié son rapport intitulé Global Threat 2019. Une analyse des tendances liées à la cybersécurité qui comprend un classement des différents groupes de pirates en fonction de leur capacité à infecter le réseau d’une organisation. Les attaquants russes foulent la première marche du podium avec un temps de pénétration record.
Les enjeux et problématiques liées à la cybersécurité des organisations n’ont pas fini de faire entendre parler d’eux en 2019. Particulièrement exposé, l’aérien n’est pas le seul segment du Travel faisant l’objet d’attaques. En témoignent les multiples intrusions au sein de bases de données de groupes hôteliers ou encore les attaques menées envers des agences de voyages. Les acteurs du Tourisme ont donc intérêt à prendre le sujet au sérieux. De quels délais disposent-ils avant qu’une intrusion sur un poste ne se transforme en menace pour l’ensemble de l’organisation ? Crowdstrike, le spécialiste de la cybersécurité américain apporte un éclairage sur le sujet.
La société vient de publier son analyse des tendances du cybercrime en 2019. L’étude comprend également un classement des différents types de pirates en fonction de leur temps de pénétration ou « breakout time ». Celui-ci correspond à la vitesse d’infection d’un réseau à partir du moment où l’un des ordinateurs a été contaminé. Après s’être introduit sur un poste l’attaquant passe un certain temps à analyser le réseau local. Une fois les failles repérées, il est en mesure de déployer son attaque pour prendre le contrôle des autres machines jusqu’à contrôler la totalité du réseau. Cela implique qu’il parvienne à escalader les droits d’accès mis en place sur le réseau ciblé. Pour le responsable cybersécurité d’une entreprise, ce temps de pénétration est une donnée précieuse. Il correspond à la durée dont disposent ses équipes pour réagir en cas d’intrusion afin d’isoler la machine du reste du réseau.
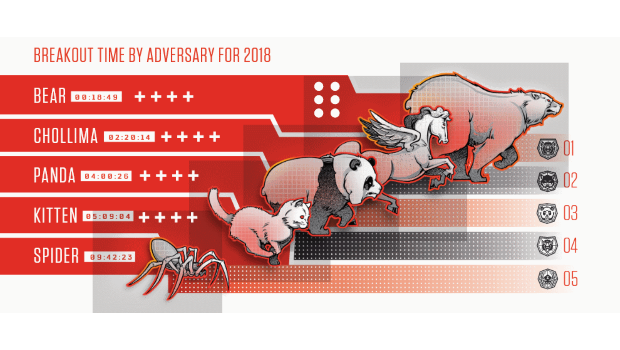 Le classement CrowdStrike des pirates en fonction de la rapidité du temps de pénétration © CrowdStrike
Russie, Corée du Nord et Chine sur le podium
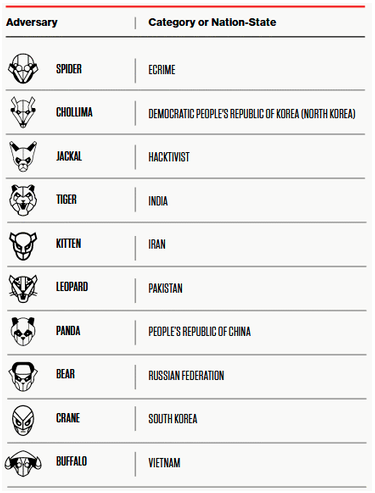 Les surnoms donnés aux différents groupes d'attaquants par les équipes de CrowdStrikes en fonction de l'Etat auxquels ils sont rattachés © CrowdStrike
Bien que le design de l’infographie rappelle l’univers du jeu vidéo, son contenu n’a rien d’amusant. Les « Bears » — surnom donné aux pirates russes par les collaborateurs de CrowdStrike — sont les attaquants les plus performants. CrowdStrike estime leur temps moyen de pénétration à 18 minutes et 49 secondes. L’étude rapporte que ces pirates ciblent en priorité les sociétés de télécommunications. Moins de 20 minutes suffisent donc à un pirate russe pour infecter l’intégralité du réseau informatique d’une organisation après s’est introduit sur un seul ordinateur. Cela laisse peu de marge de manœuvre aux collaborateurs pour réagir.
Les groupes de pirates nord-coréens ou « Chollimas » arrivent sur la deuxième marche du podium, avec 2 heures et 20 minutes. Ils sont suivis par les groupes chinois ou « Pandas » avec 4 heures. Viennent ensuite les iraniens surnommés « chatons » avec 5 heures et 9 minutes et enfin les pirates non identifiés comme travaillant pour des États. Ces « araignées » ont un temps de pénétration moyen de 9 heures et 42 minutes. Il ne s’agit pas de la seule mesure du niveau de sophistication des attaques. Mais CrowdStrike y voit un indicateur intéressant pour évaluer les capacités opérationnelles des principaux pirates.
Photo d’ouverture : Aron Visuals

