Le premier confinement a contraint de nombreuses entreprises à passer au télétravail de manière anarchique entrainant de nombreux risques en matière de sécurité et de protection des données. TOM.travel s’est entretenu avec Michel-Emmanuel de Thuy, Partner Digital chez 99 Advisory, pour voir comment les entreprises en conformité avec le RGPD ont eu plus de facilité à effectuer cette transition.
Quelle est l’activité de 99 Advisory ?
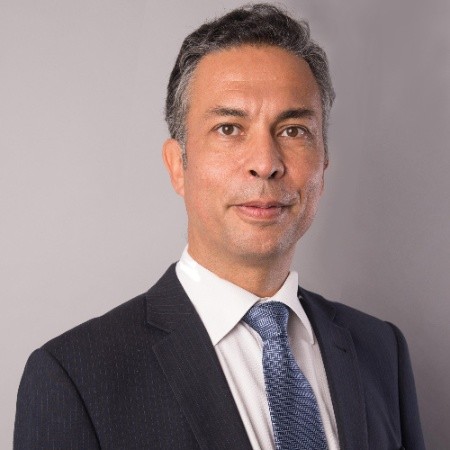 Michel-Emmanuel de Thuy, Partner Digital chez 99 Advisory. Crédits : 99 Advisory
Michel-Emmanuel de Thuy : nous sommes un cabinet de conseil spécialisé dans la mise en conformité des entreprises appartenant au groupe Finnegan. Nous accompagnons des directions juridiques, métiers, ou de la conformité qui rencontrent des problématiques d’applications de la loi dans l’exercice de leur activité. Ils peuvent compter sur leur équipe juridique pour aborder ces problématiques, mais ont besoin d’un soutien pour les aider de façon opérationnelle. Le groupe Finnegan représente 350 personnes dont 150 travaillent au sein de 99 Advisory sur les aspects de conformité.
En quoi le télétravail a-t-il contribué à la mise en conformité des entreprises avec le RGPD ?
Les entreprises conformes au RGPD ont de moins en moins de mal à suivre leurs risques, et donc, dans ce contexte de confinement à travailler correctement. Tout simplement car avec l’arrivée brutale du confinement en mars dernier, le télétravail s’est mis en place de façon anarchique. Nous avons pu l’observer chez nos clients, plus ils étaient en conformité avec le RGPD, plus la transition a été facile. En France, le télétravail se fait dans un contexte juridique précis, c’est une modalité particulière du travail qui ne change pas les relations entre l’employeur et l’employé, excepté le lieu de travail. La loi demande également qu’un accord soit signé entre l’entreprise et les collaborateurs pour que l’on puisse effectuer du télétravail, au risque d’être retoqué par le régulateur. Mettre en place cet accord permet de définir de façon très simple les modalités du télétravail, comme la mise à disposition de matériel, les règles de sécurité ou de bonne conduite à respecter. Un ensemble de points qui sont également abordés par le RGPD.
Avez-vous des exemples de problématiques soulevées à la fois par le RGPD et la mise en place du télétravail ?
Pendant le confinement, nous avons pu observer que le Délégué à la Protection des données (DPO) ou les équipes conformité plus largement, étaient à la manœuvre pour régler plusieurs problématiques. Faut-il par exemple autoriser des collaborateurs très sensibles, comme des traders ou des gestionnaires de fonds, à utiliser leur poste de travail à la maison ? Jusqu’à un assouplissement récent de la loi, ils n’étaient pas autorisés à utiliser leur pc de bureau à la maison en raison de la haute confidentialité des informations qu’ils traitent. La question des heures de travail et du droit à la déconnexion ont également été des réflexions importantes dans la mise en place du télétravail.
Le RGPD fournit un certain nombre d’éléments sur ces sujets qui sont complétés par le code du travail. En matière d’échanges professionnels par exemple, les collaborateurs exploitent des plateformes comme Zoom ou Whatsapp. Dans le cadre du RGPD, la CNIL a repéré certains outils qu’elle déconseille d’utiliser pour les risques de sécurité qu’elles comportent. On se rend bien compte que le RGPD, qui vise à optimiser les politiques internes de gestion des données, soulève des problématiques communes à la mise en place du télétravail. Les entreprises qui ont déjà réfléchi à ces questions dans le cadre du RGPD ont donc eu beaucoup plus de facilité à mettre en place subitement le télétravail en mars dernier.
Finalement, les questions de sécurité sont au cœur des préoccupations ?
La sécurité est effectivement le premier sujet pour de nombreuses entreprises. Dans la finance où ont lieu de nombreuses transactions, la sécurité des échanges est évidemment la problématique principale. C’est là que le rôle du DPO est très important, il a pour mission de suivre les données de l’entreprise, de les évaluer dans le cadre du RGPD et d’attribuer le niveau de risque ou de confidentialité nécessaire. Cet exercice permet de savoir quelles sont les données dont on attend une forte sécurité et donc de mieux encadrer la pratique du télétravail. Évidemment, les données financières exploitées dans le cadre de la réservation d’un voyage – carte bancaire, clé de sécurité – sont très importantes, mais d’autres types de données comme celle de santé, doivent également faire l’objet d’un traitement sécurisé.
https://www.tom.travel/2020/04/27/cybersecurite-il-va-falloir-penser-deconfinement-informatique/
Et bien qu’il y ait toujours un risque de cyberattaques, le comportement du collaborateur en télétravail est le premier risque auquel les entreprises font face. Elles doivent s’assurer de la sécurité des équipements fournis pour le télétravail en vérifiant que les VPN, antivirus et documents sont bien mis à jour par exemple. Il s’agit finalement de bon sens informatique. En complément, nous recommandons à nos clients de fournir un guide de bonne conduite aux collaborateurs en télétravail. Ne pas laisser sa famille utiliser son poste de travail professionnel est l’un des bons exemples à suivre afin d’éviter de graves conséquences. L’entreprise doit elle aussi suivre quelques règles, comme interdire à ses collaborateurs d’utiliser leur ordinateur personnel pour se connecter au réseau professionnel de l’entreprise. Un ensemble de conseils que l’on peut également retrouver sur le site de la CNIL.
Le niveau de prudence des entreprises dépend-il de leur secteur d’activité ?
À mon sens, la prise de conscience ne dépend pas uniquement du secteur d’activité, mais touche davantage les grands groupes. La difficulté est plus grande pour des PME qui emploient 15 collaborateurs par exemple. Peut-être car ces structures n’ont pas toujours la capacité d’embaucher un DPO ou un DSI à qui confier ces missions.
Ce nouveau confinement est donc une opportunité pour les entreprises de se pencher sur leur mise en conformité avec le RGPD ?
C’est même plus qu’une opportunité, c’est un rappel très important. Aujourd’hui la CNIL se rend bien compte que la situation n’est pas complètement carrée pour un certain nombre d’entreprises en matière de protection des données. Elle invite ces dernières à récolter, à minima, le consentement des collaborateurs pour être en télétravail. Toutefois, mis à part certaines entreprises plus matures sur les questions de gestion des données qui y voient un avantage compétitif, la plupart ont du mal à percevoir le RGPD comme une opportunité. Certains équipementiers dans le secteur de la voiture connectée l’ont bien compris tout comme de nombreux acteurs du secteur bancaire. À l’inverse, Spartoo, un site de ventes par correspondance a été condamné en avril dernier à une amende de 250 000 euros par la CNIL car il n’avait pas respecté les demandes sur la confidentialité des informations. Ce risque court pour toutes les entreprises qui n’ont pas fait leur démarche RGPD.
Photo d’ouverture : Standsome Worklifestyle

