Vendredi 19 juillet, une panne informatique de grande ampleur a paralysé plusieurs secteurs d’activités, dont celui de l’aérien. En cause, une mise à jour d’un logiciel de l’entreprise CrowdStrike, spécialisée dans la cybersécurité. Retour sur cet épisode qui a donné des sueurs froides aux responsables de services informatiques. « I’m Blue Da Ba Dee Da Ba Da », les paroles de cette musique du groupe Eiffel 65, sortie dans les années 90, semblait résonner dans plusieurs parties du monde vendredi dernier, alors que le « blue screen of death » (« écran bleu de la mort » qui s’affiche sur l’écran en cas d’erreur fatale pour un système informatique), faisait son apparition dans les aéroports, les open spaces, les chaînes de télévision, les banques ou encore les pharmacies. Ce qui est désormais considéré comme l’un des plus grands bugs informatiques de l’Histoire a d’abord été observé en Australie et notamment dans l’aéroport de Sydney, où les écrans ont vite arboré la couleur d’un ciel d’été. L’ambiance était bien loin de celle des vacances, quand les systèmes permettant d’enregistrer les passagers ont eux aussi vrillé au bleu. Les voyageurs, armés de leur ticket papier improvisés, ont vite déchanté après l’annulation de leur vol. Les compagnies aériennes au départ des principaux aéroports du pays décident l’une après l’autre de suspendre le trafic par précaution.
Peur bleue sur l’Europe
Pendant ce temps, l’Europe s’éveille avec la même stupeur. Des écrans bleus s’affichent aussi dans les aéroports. La Federal Aviation Administration (FAA) demandent à ce que les appareils des trois principales compagnies nationales, United Airlines, Delta Air Lines et American Airlines restent au sol. Une modélisation montre le ciel américain se vider d’avions pendant la panne :
12-hour timelapse of American Airlines, Delta, and United plane traffic after what was likely the biggest IT outage in history forced a nationwide ground stop of the three airlines. pic.twitter.com/wwcQeiEtVe
— Colin McCarthy (@US_Stormwatch) July 19, 2024
En Allemagne, au Royaume-Uni, aux Pays-Bas, les compagnies aériennes annulent la plupart des vols. En France, Air France affirment que ses opérations « restent proches de la normale malgré la crise informatique mondiale en cours ». Transavia, sa compagnie low-cost, est néanmoins contraint d’annuler une quarantaine de vols et informe que « les passagers concernés pourront bénéficier d'un remboursement ou d'un report de vol ». Certains sites, comme celui de Ryanair, reste indisponible pendant plusieurs heures, avant de refaire surface avec le message : « Perturbations sur le réseau (vendredi 19 juillet) en raison d’une panne globale d’un système tiers ». Le secteur ferroviaire n’est pas en reste, puisque l’épidémie bleue touche alors le groupe Govia Thameslink Railway, le plus important opérateur ferroviaire britannique. La SNCF ne se dit pas concernée par la panne. A une semaine de la cérémonie d’ouverture des Jeux olympiques et Paralympiques de Paris, le Comité d’organisation informe quant à lui être impacté par la panne mondiale. Le système d'accréditation est touché, empêchant certaines personnes de retirer leur badge.
Sacrebleu, il s’agissait d’un morceau de code
Très vite, le coordinateur national de la cybersécurité australien (NCSC), le gouvernement britannique et l’ANSSI, l’Agence nationale de la sécurité des systèmes d’information, écartent l’hypothèse d’une attaque informatique et privilégient la piste d’une panne de grande ampleur. Toutes les entités concernées par la panne mondiale ont un point commun : elle utilise le système d’exploitation Windows, développé par Microsoft. Consciente de la gravité du problème, Microsoft déclare être « mobilisé pour gérer cet événement avec la plus haute priorité et en urgence ». On apprend rapidement que le bug informatique serait dû à CrowdStrike, l’antivirus intégré au système Microsoft. Dans la queue du supermarché ou de la pharmacie, certains personnes plaisantent : « Encore un coup du stagiaire qui a appuyé sur le mauvais bouton ». Le problème est en fait dû à une mise à jour effectuée dans la nuit de jeudi à vendredi. Celle-ci contient un morceau de code provoquant des problèmes graves sur les machines Windows. D’où l’écran bleu, créant une boucle de redémarrage infinie. Pour en sortir, Microsoft conseille de redémarrer les machines en mode sans échec, de supprimer un fichier CrowdStrike, puis de redémarrer l’ordinateur. Les responsables de services informatiques, les ingénieurs, les techniciens, en sueur, parviennent progressivement à rétablir les systèmes. Pendant ce temps, CrowdStrike dit avoir identifié le problème et George Kurtz, le PDG de l’entreprise, annonce qu’une mise à jour corrective est disponible.
CrowdStrike is actively working with customers impacted by a defect found in a single content update for Windows hosts. Mac and Linux hosts are not impacted. This is not a security incident or cyberattack. The issue has been identified, isolated and a fix has been deployed. We…
— George Kurtz (@George_Kurtz) July 19, 2024
Aux alentours de midi, un retour progressif à la normale est observé dans le trafic aérien. Dans les entreprises et les services publics, la situation s’améliore également, à condition de réaliser la mise à jour manuellement.
Et maintenant ?
Microsoft a fait savoir qu’environ 8,5 millions de machines utilisant son système d’exploitation Windows – environ 1 % du parc mondial – avaient été affectées par la panne. Les Etats-Unis ont été relativement épargnés, contrairement à l’Australie, qui a connu la panne en pleine journée. Certaines entreprises subissent encore les effets de la panne, notamment celles possédant des parcs informatiques de plusieurs milliers de machines, la mise à jour devant s'effectuer à la main. Dans les prochains mois, les compagnies aériennes et les OTA devront traiter une grand nombre de dossiers clients pour indemniser les voyageurs malchanceux. CrowdStrike, dont l'action a chuté de 20% dans les échanges précédant l'ouverture de Wall Street, doit désormais rendre des comptes. L’entreprise pourrait être l’objet d’enquêtes de la part des autorités américaines afin de déterminer la cause de cette erreur qui a provoqué l’un des plus grands bugs informatiques de l’Histoire. Cet épisode pose des questions en termes de souveraineté et de dépendance à certaines entreprises informatiques. Que se passera-t-il demain si Google ou Apple tombe en panne ?
Marques et pirates informatiques ont surfé sur la vague bleue
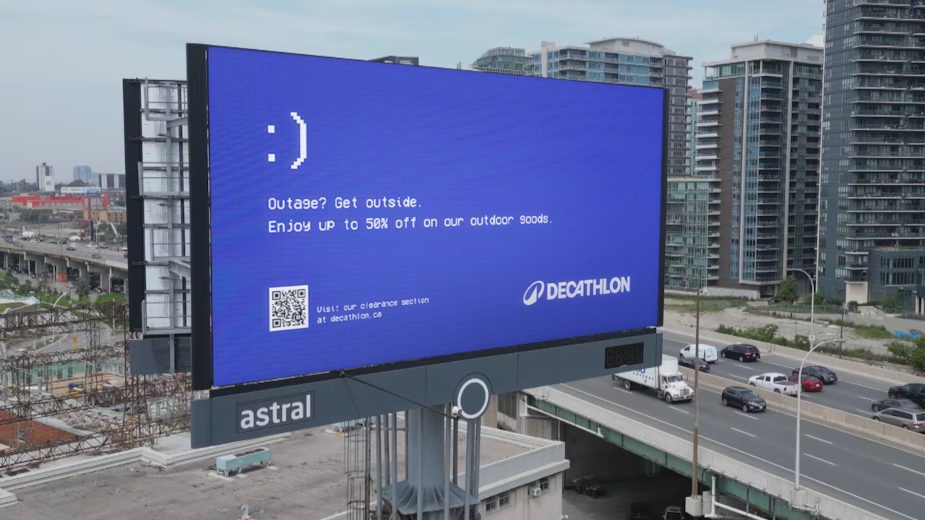
Profitant de ce moment de panique, de faux fichiers de mise à jour CrowdStrike sont apparus sur le Web afin de pirater les entreprises. Ces fichiers contiennent des rançongiciels, des programmes malveillants qui bloquent l'accès à l'ordinateur ou à des fichiers en les chiffrant. Pour y accéder de nouveau, l’utiliser doit payer une rançon. Des pirates informatiques se font également passer pour des compagnies aériennes et proposent de régler les problèmes de vols annulés ou reportés auprès des voyageurs. Dans un registre un peu plus gai, Decathlon Canada a surfé sur l’actualité en proposant 50% de réduction sur ses produits de plein air. « Victime de la panne ? Sortez dehors », écrit la marque sur des panneaux publicitaires.