Un rapport Cybernews révèle que 22 applications de voyage notoires accèdent à des données personnelles et des fichiers système critiques sur Android. Des autorisations d’accès qui semblent parfois être cachées aux utilisateurs en dépit du RGPD et font peser des risques sur le bon fonctionnement de l’appareil. La crainte ultime étant de voir des pirates informatiques mettre la main sur les bases de données de ces applications et s’octroyer les droits d’accès aux données.
Les applications de voyage seraient-elles un peu trop gourmandes en données personnelles ? C’est le constat réalisé par nos confrères de Cybernews lors d’une enquête conduite auprès de 22 applications Android largement utilisées dans le domaine de l'hôtellerie et du voyage. L’analyse révèle que certaines applications s’octroient le droit de lire l’ensemble des échanges par SMS - c’est notamment le cas de l’OTA indienne MakeMyTrip - , accéder à l’appareil photo ou au microphone - 14 des 22 applications de voyage testées -, lire les fichiers des utilisateurs et même modifier des paramètres du système, comme c’est le cas pour HotelTonight notamment, une application appartenant au groupe Airbnb.
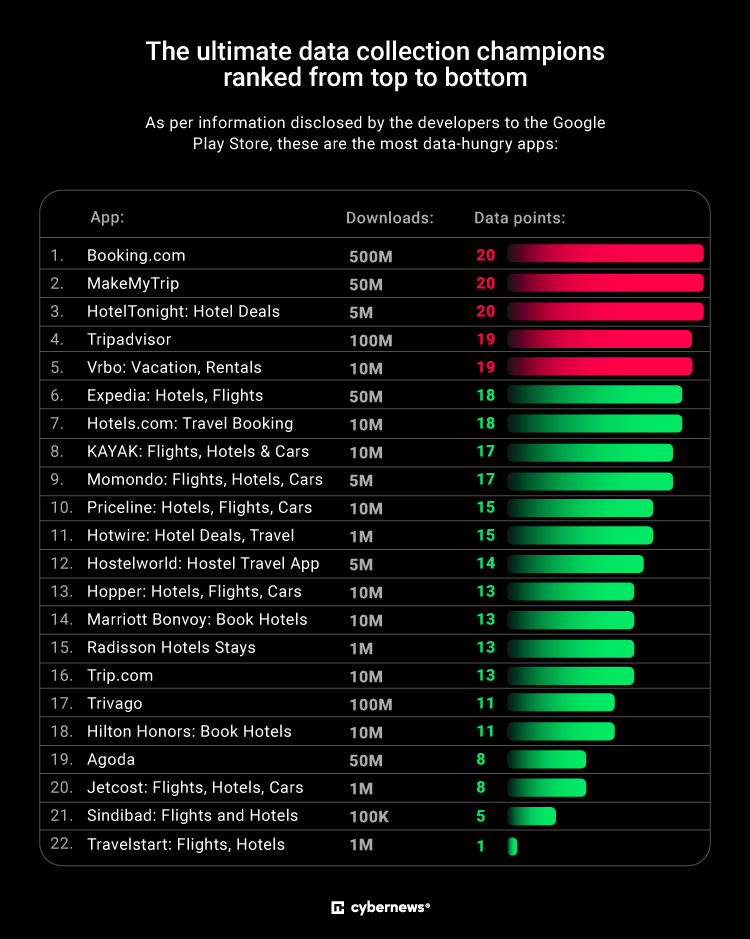 Le top 22 des applications de voyages sur Android les plus gourmandes en matière de données personnelles. Crédit : Cybernews
"Les applications qui demandent des autorisations sensibles, en particulier celles liées aux fichiers système et à la configuration de l'appareil, sont des signaux d'alarme qui peuvent suggérer une intention malveillante ou une mauvaise conception du code", met en garde Mantas Kasiliauskis, chercheur en sécurité. D'après les informations de Cybernews, Booking.com, MakeMyTrop et HotelTonight figurent parmi les plus intrusives.
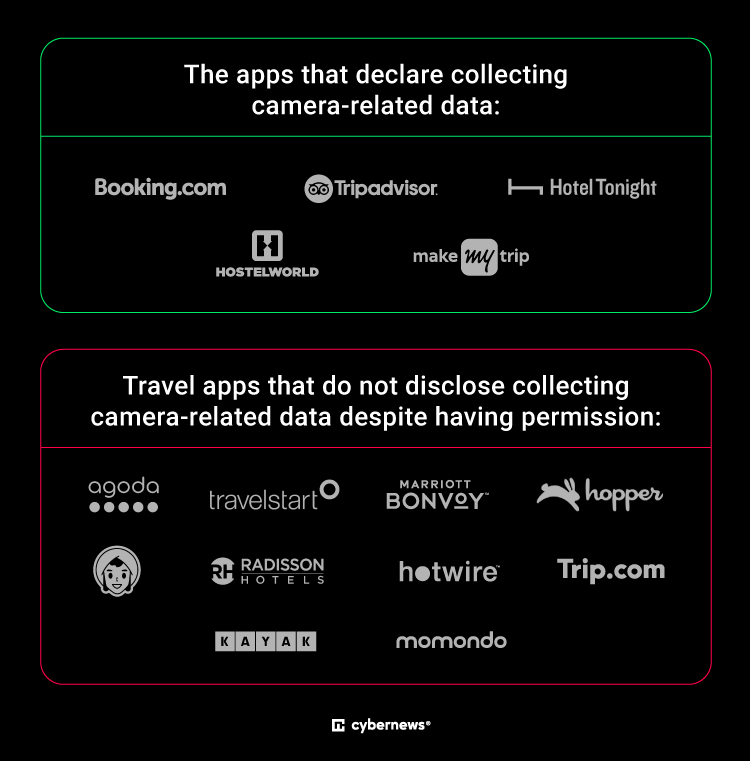 En haut, les applications qui déclarent accéder à la caméra du téléphone de l'utilisateur, en bas, celles qui le font sans demander l'autorisation de l'utilisateur. Crédits : Cybernews
Un manque de transparence
D’autres ont même la capacité de passer des appels téléphoniques. La problématique ne réside pas tant dans le pouvoir donné à celles-ci mais plutôt dans le fait que certains acteurs ne révèlent pas explicitement avoir recours à ces données personnelles, tant sur les informations affichées dans le Google Play Store que dans les fichiers publiés par les développeurs. Un comportement pourtant condamné par le RGPD, qui appelle à une transparence totale lorsqu’il s’agit de recourir aux données personnelles des utilisateurs.
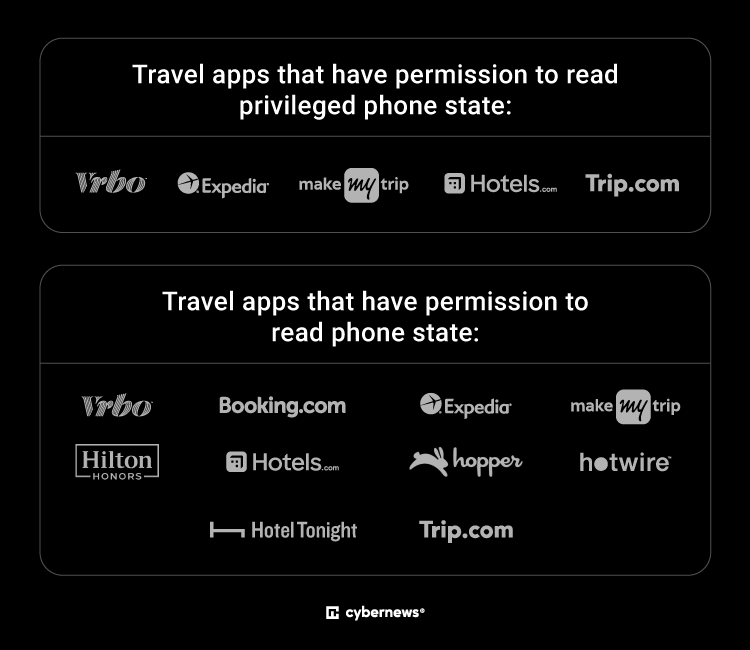 Les applications de voyage qui ont la permission de lire les données du téléphone, selon le rapport Cybernews. Crédits : Cybernews
"Une application bien conçue ne devrait demander que les autorisations essentielles à son fonctionnement. Les utilisateurs devraient donc toujours faire preuve de prudence lorsqu'ils accordent des autorisations à des applications et les examiner attentivement. Malheureusement, notre enquête a révélé que ce n'est pas toujours le cas", déplore Mantas Kasiliauskis.
Un accès aux données sensibles de l’appareil
L’accès à l'identité internationale de l'équipement mobile (IMEI), à l'identité internationale de l'abonné mobile (IMSI), au numéro de téléphone ou encore au numéro de série de l'appareil et à l'identifiant unique de la carte SIM, s’avère particulièrement risqué et non justifié, selon les spécialistes de la cybersécurité. Le chercheur pointe du doigt les risques pour la sécurité associée à l'autorisation découverte permettant à HotelTonight de manipuler et de modifier les fichiers au niveau du système.
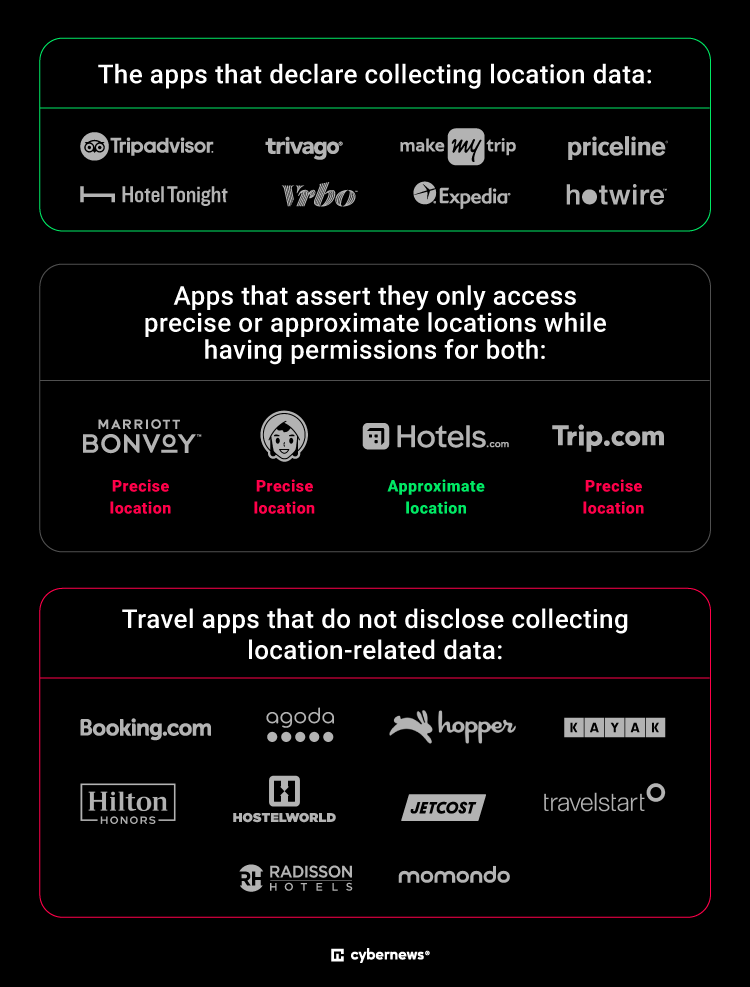 En haut, les apps de voyages qui déclarent collecter les données de géolocalisation ; au milieu, celles qui assurent accéder à la géolocalisation approximative ou précise ; en bas, celles qui ne déclarent pas accéder aux données de géolocalisation. Crédits : Cybernews
Tout comme le fait que des applications telles que Hilton Honor ou encore Trip.com sont capables de modifier la configuration d'un appareil, par exemple en changeant la langue, l'orientation de l'écran, la disposition du clavier et d'autres paramètres de l'appareil. De quoi perturber l’expérience utilisateur ou interférer avec le fonctionnement d’autres applications. En piratant les bases de données de ces applications, des pirates informatiques auraient ainsi le champ libre pour interférer dans le bon fonctionnement du mobile des utilisateurs.
Des autorisations optionnelles, assurent MakeMyTrip et Marriott Bonvoy
"Nous privilégions la transparence en expliquant clairement la raison d'être de chaque autorisation. Par exemple, l'accès à l'appareil photo est utilisé pour télécharger des photos de profil et des documents de vérification, notamment pour les échanges de devises et demandes de visas", se défend un porte-parole de MakeMyTrip auprès de Cybernews, soulignant que les autorisations demandées étaient optionnelles.
Un discours repris par un représentant de Marriot Bonvoy insistant sur le caractère optionnel des autorisations de géolocalisation et d’accès à l’appareil photo. “Elles ne sont ni obligatoires ni définies par défaut au moment du téléchargement de l'application - l'utilisateur de l'application doit donner une autorisation spécifique dans les paramètres de son appareil mobile”, explique-t-il. De leur côté, Kayak et Momondo ont déclaré enquêter sur le fait que les autorisations demandées par leur application ne sont pas clairement reportées sur Google Play Store. Pour rappel, les autorisations accordées aux applications peuvent être passées en revue depuis les paramètres du téléphone via le “Gestionnaire d'applications" ou depuis l’onglet "Applications".
Photo d'ouverture : Pathum Danthanarayana

