L’avènement de l’intelligence artificielle offre aux entreprises son lot de promesses, parmi lesquelles plus d’efficacité et de pertinence dans les tâches. Placée entre de mauvaises mains, l’IA fait-elle peser de nouvelles menaces en matière de cybersécurité ? Pour Thomas Manierre, Directeur EMEA Sud de BeyondTrust, il y a un risque de voir émerger des attaques beaucoup plus personnalisées auxquelles les entreprises doivent se préparer dès aujourd’hui.
En quoi l’intelligence artificielle renforce-t-elle la menace d’une attaque de phishing ?
 Thomas Manierre, Directeur EMEA Sud BeyondTrust
Thomas Manierre, Directeur EMEA Sud de BeyondTrust : Aujourd’hui on a tous été victime d’un phishing plus ou moins bien fait et qui, dans certains cas, ont permis d'attirer des personnes qui ne sont pas sensibilisées au risque. Cela a permis d'aller jusqu’au bout du processus en demandant de l’argent à la victime ou des données sensibles comme des codes de cartes bancaires.
On a tous connu quelqu’un qui était piégé dans un pays et qui avait besoin de 1000 euros pour s’en défaire, et malheureusement, certains sont tombés dans le panneau. Demain, avec l’IA, le rédacteur du mail est en mesure d'imiter le style ou le ton d'un membre de son entourage. Ce sera beaucoup plus ciblé en identifiant par exemple le lexique employé par la personne.
Le recours à l'IA peut donc avoir un impact émotionnel sur la victime qui est alors plus susceptible de se fourvoyer sur l’identité de la personne en pensant répondre à son frère ou à son collègue par exemple. Cela implique d’être plus alerte pour déterminer s’il s’agit d’un mail frauduleux. La difficulté à identifier le mail frauduleux va être accrue en raison du recours à l’IA.
Il y a donc un risque de voir émerger des attaques plus personnalisées ?
Le recours à l’IA va améliorer l’impact du social phishing, qui consiste à se renseigner sur les centres d’intérêt d’une cible par le biais des réseaux sociaux notamment. Le sujet du mail va être beaucoup plus travaillé et retenir l’attention de la cible quand les versions précédentes des attaques de phishing sont plus rébarbatives et aléatoires.
Tout cela est possible aujourd’hui mais implique davantage de travail de la part du hackeur, demain tout va pouvoir être automatisé ce qui va également donner la capacité d’effectuer une attaque d’une plus grande ampleur en moins de temps. En définitive, l’IA va permettre de conduire des attaques personnalisées.
Quel est l’impact des intelligences artificielles génératives de son et d’images dans le domaine de la cybersécurité ?
On parle de vishing, une technique qui consiste à usurper la voix d’une personne pour conduire une attaque. Le recours à l’IA générative avec des solutions comme Eleven Labs ou d’autres, permet de falsifier la voix d’une personne ce qui peut porter de lourds préjudices. A cela s'ajoutent des solutions, comme Sora développée par OpenAI, qui permettent de générer de la vidéo à partir d’un texte. Effectivement, entre de la vidéo et du call comme l’on est en train de faire il n’y a qu’un faible gap.
Toutefois, le mail reste actuellement le média le plus facile à truquer maintenant. L’IA fait peser de nouvelles menaces en la matière et il va falloir éduquer et équiper les personnes dans les entreprises pour qu’elles soient d’autant plus vigilantes sur ces sujets-là.
De tels scénarios sont-ils envisageables avec le recours à des technologies actuellement exploitables comme ChatGPT ?
Peut-être pas pour Monsieur tout le monde... Il faut quand même avoir quelques idées des failles et des cibles, en tout cas c’est peut-être moins compliqué qu’avant. De plus, pour pouvoir effectuer une attaque à grande échelle, cela implique de recourir à des moyens financiers et techniques. Ce sont des technologies qui demandent d’être bien calibrées.
Comment les entreprises peuvent-elles s’emparer du sujet pour mieux se protéger ?
La première chose est l’éducation. Il faut sensibiliser les employés. Dans notre entreprise, nous avons une sensibilisation mensuelle sur le sujet et des tests réguliers. Je reçois par exemple des faux mails de phishing pour m’assurer que je ne tombe pas dans le panneau.
Il y a tout un tas de technologies avec des solutions de filtrage et de scénario afin d’identifier les failles potentielles au sein des équipes. La sensibilisation des employés est la première chose.
Quelles sont vos recommandations ?
A cela s’ajoute la nécessité de régulièrement effectuer des mises à jour afin de s’assurer que le système soit à jour et donc plus robuste. Il y a des solutions de gestion d’identité et de double identification qui sont de plus en plus déployées au sein des entreprises. Cela permet par exemple d'accroître la sécurisation lors la conduite d’une transaction en s’assurant par plusieurs moyens comme la biométrie de l’identité du donneur d’ordre.
Il existe aussi des systèmes d’approbation avec des règles qui peuvent être mis en place dans les entreprises. C’est à dire qu’une transaction financière de plus de X euros nécessite par exemple l’approbation de la part de deux ou trois personnes supplémentaires au sein de l’entreprise. Dans la même lignée, la gestion des accès à privilège (PAM en anglais, NDR) permet d’éviter la fuite d’identifiants qui disposent de droits très élevés au sein d’une organisation.
S’agit-ils de solutions accessibles aux PME ?
Nous travaillons aussi bien avec des PME de 100 personnes qu’avec des entreprises du CAC 40. Si vous prenez les dernières réglementations européennes en la matière, NIS2 par exemple, celles-ci s'adressent à toutes les entreprises de plus de 50 employés et doit être mise en place avant avril 2025. Le sujet touche tout le monde et les solutions restent abordables pour les petites entreprises.
A quel horizon envisagez-vous la démocratisation des “super IA” ?
Je n’ai pas de boule de cristal mais d’ici 10 ans environ, ces super IA seront certainement démocratisées. On assistera peut-être à des premières attaques dans cinq ans. Mais les systèmes de protection vont évoluer dans le même sens.
Justement, comment l’IA va-t-elle bénéficier à la sécurité des entreprises ?
L’IA va être utilisée pour analyser les comportements des utilisateurs. Demain, vous souhaitez effectuer un virement de 10 000 euros avec la carte de paiement de votre boîte, le système va être capable d’identifier un comportement inhabituel et de générer une alerte pour s'assurer que vous êtes bien à l’origine de cette transaction. Il existe aussi tout un tas de solutions de sécurité qui font de la réponse automatique à incident : en cas de brèche le système réagit automatiquement.
L’IA va permettre de rendre ces solutions plus réactives et autonomes et prendre moins de temps sur les différents métiers autour de la cybersécurité. Cela bénéficiera à la prévention, la détection et à la gestion des risques. D’ailleurs, la plupart des solutions de cybersécurité embarquent déjà une couche d’intelligence artificielle.
La réponse est donc purement technologique ?
En partie car l’éducation des employés est primordiale. La majeure partie des failles sont le fruit d’une erreur humaine. La machine a toujours aidé l’homme mais à la fin, lorsque les décisions ne sont pas évidentes, l’humain doit jouer sa part. Il y aura toujours besoin d’un humain et d’intelligence non artificielle derrière.
Faut-il constituer une équipe dédiée à l’intelligence artificielle dans chaque entreprise ?
C’est très bien de monter une équipe dédiée à l’IA, mais cela a un coût. Certaines grosses structures peuvent se le permettre, pour les petites entreprises la plupart du temps on assiste à une délégation à des prestataires comme c’est déjà le cas en matière de cybersécurité. Et c’est aussi le métier du prestataire que d’être alerte sur ces nouvelles menaces et de proposer des solutions aux entreprises.
Photo d'ouverture : © Michael Dziedzic

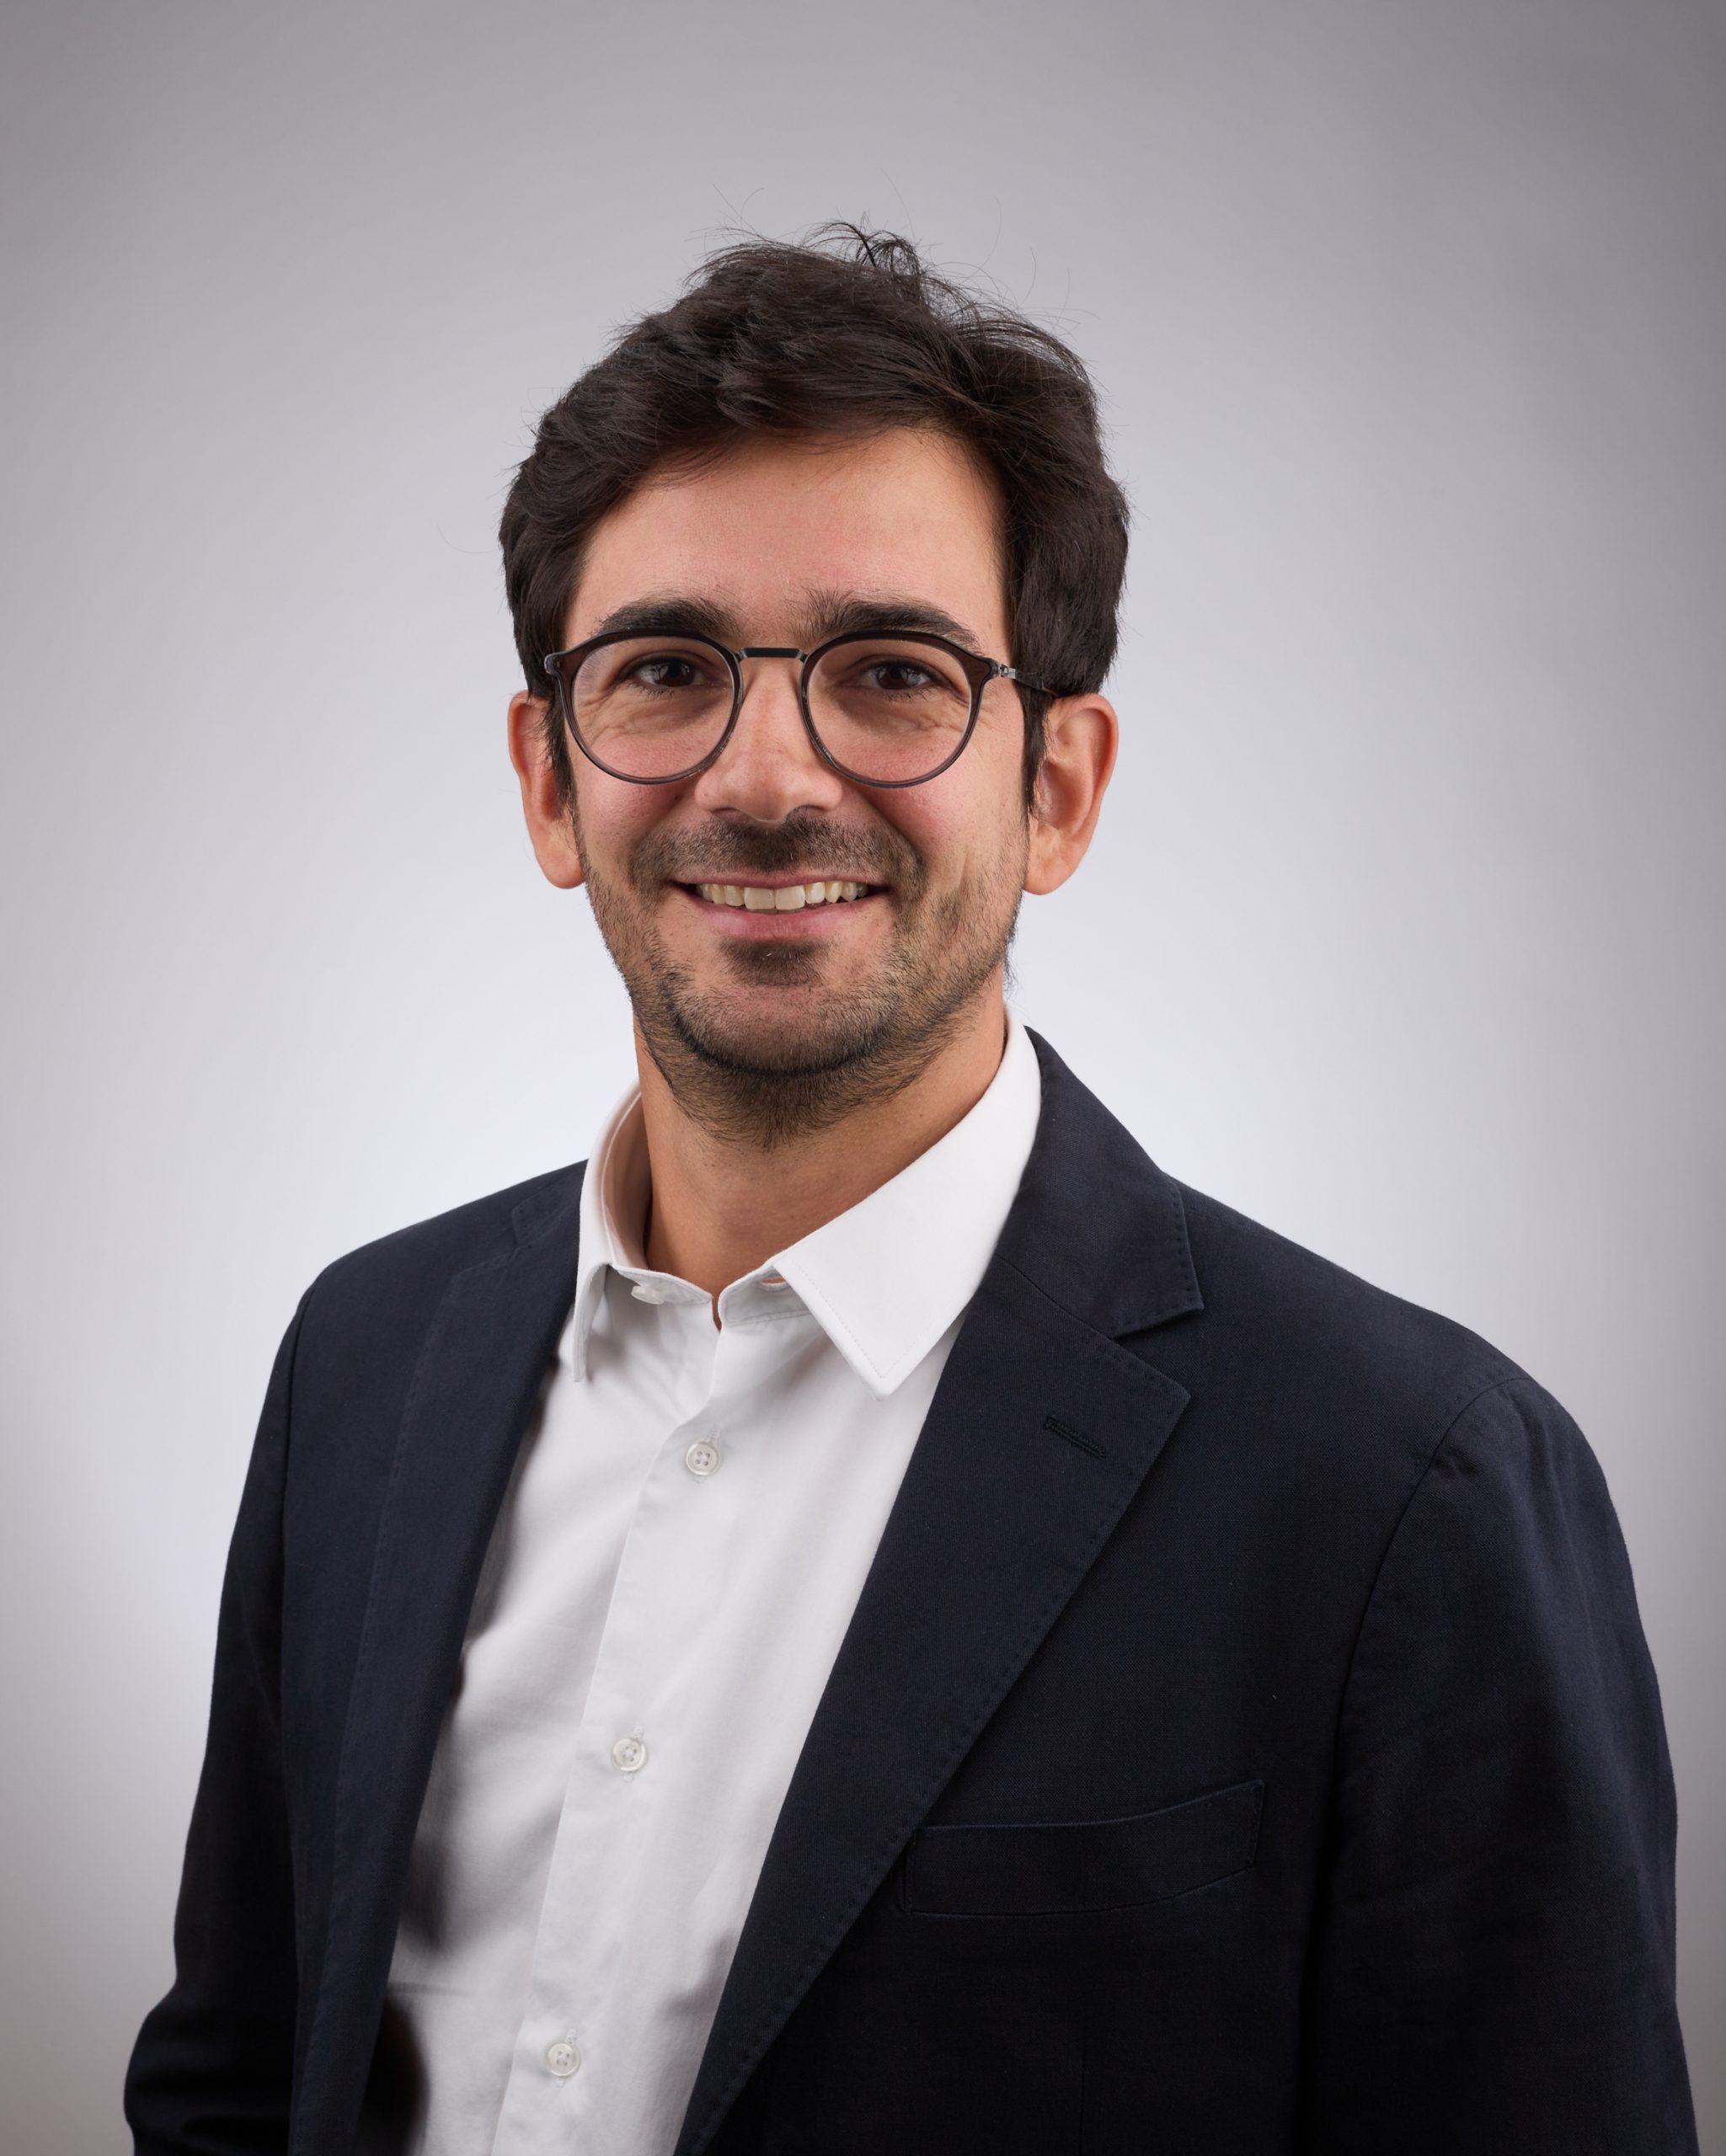 Thomas Manierre, Directeur EMEA Sud BeyondTrust