A la fin du mois de juillet, l’entreprise CWT était victime d’une cyberattaque et contrainte de payer une rançon de 4,5 millions de dollars. Un évènement presque banal au regard de la recrudescence de ces attaques ces derniers mois, alimentées par de nouvelles failles dues à la Covid-19. Que faut-il retenir de ce cas particulier ? Pourquoi toutes les entreprises sont-elles vulnérables ? Entretien avec David Sygula, Senior Cybersecurity Analyst chez CybelAngel.
Le 25 juillet dernier, CWT, agence spécialisée dans la gestion de voyages d’affaires, a fait l’objet d’une cyberattaque et plus particulièrement d’un ransomware. Un ransomware consiste en une prise en otage électronique de documents et de données d’entreprises. En échange de leur déchiffrement, les pirates demandent une somme en cryptomonnaie.
Le groupe de hackers Ragnar Locker déclarait avoir volé 2 térabytes de données. Il demandait 10 millions de dollars afin de ne pas publier les informations sur le dark web. Une somme que CWT a négocié à la baisse en mettant en avant la crise économique causée par la Covid-19. « Nous savons tous cela grâce à une fuite sur Twitter. Une personne a divulgué les échanges entre CWT et les hackers », révèle David Sygula, Senior Cybersecurity Analyst chez CybelAngel, qui a suivi le dossier.
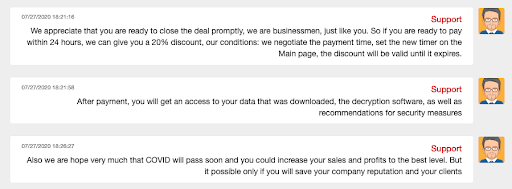 Extrait de la conversation entre CWT et Ragnar Locker obtenu par CybelAngel
Grâce à cette fuite, nous savons ainsi que la société aurait a priori payé 4,5 millions de dollars pour éviter que les informations ne soient publiées. De son côté, CWT n’a pas voulu revenir sur les détails de l’affaire. Elle a simplement déclaré : « Nous pouvons confirmer qu'après avoir temporairement arrêté nos systèmes par mesure de précaution, nos systèmes sont de nouveau en ligne et l'incident a maintenant cessé. Nous avons immédiatement lancé une enquête et engagé des experts judiciaires externes. Bien que l'enquête en soit à un stade précoce, nous n'avons aucune indication que les informations des clients et des voyageurs ont été compromises ».
La rançon de la gloire
Pourquoi l’agence spécialisée dans le voyage d’affaires a-t-elle décidé de payer la rançon ? « Probablement car leurs activités ont été interrompues à cause de l’attaque et ils n’ont pas eu le choix », estime David Sygula. Beaucoup de critères sont à prendre en compte selon lui : le type de données volées, le degré de violence de l’attaque, etc. « Bien souvent, il est moins cher de payer la rançon que de réparer les dégâts », déclare-t-il. Pour une entreprise comme CWT qui travaille avec 33% des 500 premières entreprises américaines, il s’agissait d’agir vite.
« Nous ne recommandons pas de payer, mais il semble que de nombreuses entreprises font ce choix afin de régler l'affaire au plus vite, avant qu'elle ne soit connue du grand public », précise le spécialiste de la cybersécurité. Malheureusement pour CWT, ça n’a pas été le cas. Beaucoup d’entreprises sont victimes des pirates sans qu’on ne le sache et encore plus ces derniers mois.
« D'un point de vue juridique, une entreprise française doit notifier une cyberattaque à la CNIL s'il s'agit de données nominatives et à l'ANSSI (Agence Nationale de la Sécurité des Systèmes d'Information, ndlr) s'il s'agit d'opérateurs d'importance vitale », précise Alain Bensoussan, avocat spécialisé dans le Droit du numérique et des technologies avancées, « Le système est équivalent aux États-Unis ». Les clients sont quant à eux notifiés lorsque leurs données personnelles sont susceptibles d'avoir été volées.
Du hacking à la demande
Les chiffres parlent d’eux-mêmes : selon une étude Tenable, 90 % des entreprises françaises ont connu au moins une cyberattaque ayant des répercussions sur l’activité dans les 12 derniers mois. L’épidémie de la Covid-19 n’a probablement rien arrangé, obligeant les entreprises à instaurer le télétravail et donc à ouvrir des failles. D’après un rapport de Malwarebytes, 20 % des organisations ont été victimes d’une cyberattaque causée par un collaborateur en télétravail depuis le début de la pandémie.
Faut-il jeter la pierre aux entreprises ? Pas toujours. « L’attaque de CWT est dans l’air du temps », affirme David Sygula. Depuis quelques années, un vrai commerce sur le dark web a émergé rendant les entreprises plus vulnérables : celui du piratage à la demande. Vous connaissez Netflix. Imaginez maintenant que pirater une entreprise soit aussi facile que de lancer le nouvel épisode de Black Mirror (ou presque).
En Inde principalement, il est possible de louer les services d’ateliers d’effraction numérique afin de pénétrer boites mails, réseaux sécurisés et autres bases de données. « Les hackers sont de plus en plus nombreux et se spécialisent désormais. Certains sont spécialistes de l’intrusion réseau par exemple », explique le Senior Cybersecurity Analyst chez CybelAngel. Des logiciels prêts à l’emploi sont également proposés sur le dark web. « N’importe quelle personne mal attentionnée peut louer un ransomware et déployer le logiciel pour obtenir une rançon. C’est à la portée de tous. C’est pourquoi il faut sensibiliser les entreprises et les employés, surveiller tous les périmètres en incluant les tiers partis », conclut-il.

