Selon un rapport de Malwarebytes, 20 % des organisations ont été victimes d’une cyberattaque causée par un collaborateur en télétravail depuis le début de la pandémie.
La pandémie de COVID-19 a poussé de nombreuses entreprises à privilégier le travail à distance pour maintenir leur activité. Une transition brusque qui comporte son lot de risques en matière de cybersécurité et pousse les sociétés à s’adapter à un modèle de communication à distance : mail, chat, vidéoconférence, tout cela sans la présence des équipes techniques. Pour mesurer l’impact de ce passage forcé au télétravail et les risques associés en matière de sécurité informatique, la société Malwarebytes a sondé plus de 200 responsables informatiques ou de cybersécurité aux États-Unis. Dans le secteur du Voyage, CWT a par ailleurs fait l’objet d’une cyberattaque.
Selon le rapport, 24 % des sondés ont entrainé des dépenses inattendues pour faire face à une faille de sécurité ou une attaque de logiciel malveillant. Un poste de dépense difficile à absorber alors qu’un quart des répondants explique que la pandémie a entrainé le gel de la quasi-totalité des promotions en cours, des restrictions de déplacements professionnels, la perte de contrats et de clients et parfois le licenciement de collaborateurs. Aussi, 20 % des organisations déclarent avoir été confrontées à une défaillance causée par un salarié en télétravail et 18 % ont reconnu que les problématiques de sécurité n’étaient pas une priorité pour leur salarié.
Un niveau de sécurité surestimé
Malwarebytes attire également l’attention sur le fait que 28 % des salariés ont reconnu avoir utilisé leurs équipements personnels — ordinateur, tablette, mobile — pour effectuer des tâches relatives à leur travail. Un comportement à risque susceptible de créer de nouvelles opportunités de cyberattaques pour les pirates. Pour autant, Malwarebytes rapporte que la majorité des sondés estiment avoir un haut niveau de cybersécurité : 73 % d’entre eux considèrent par exemple à 7/10 leur niveau de préparation à la transition vers le travail à distance. Paradoxalement, 44 % déclarent ne pas avoir formé leurs équipes aux risques de sécurité entrainés par le télétravail comme le fait de sécuriser le réseau domestique ou l’installation d’antivirus sur les équipements personnels utilisés à des fins professionnelles.
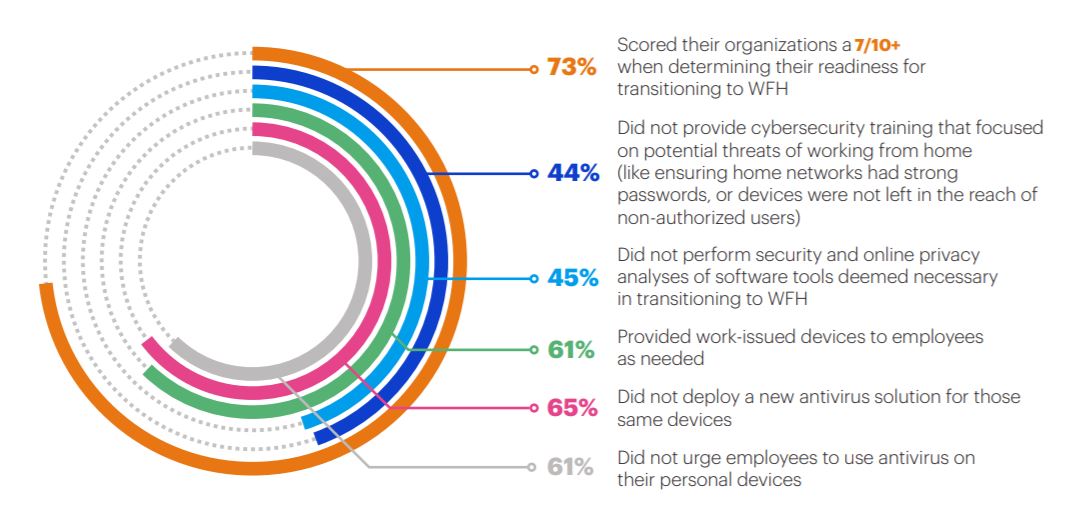 73% des organisations se montrent confiantes dans leur niveau de sécurité. Crédits : Malwarebytes
Une confiance excessive dans les mesures de sécurité déployées, un phénomène courant et difficile à mesurer que Malwarebytes surnomme « Security hubris ». La société spécialisée en cybersécurité souligne le fait que les collaborateurs soient confrontés à un nouvel environnement de travail, avec d’autres équipements et outils de vidéoconférence - Zoom, Microsoft Teams ou Google Hangouts – accroît les risques de piratage.
Cyberattaques : une approche hybride
Si les organisations se sont adaptées tant bien que mal au contexte de la COVID-19, les pirates aussi. Malwarebytes explique que la pandémie a poussé les pirates à adopter une nouvelle approche consistant à cibler les équipements personnels pour accéder aux systèmes professionnels. La peur suscitée par la COVID-19 est d’ailleurs l’un des éléments sur lesquels se sont appuyés les pirates pour mener des attaques de phishing.
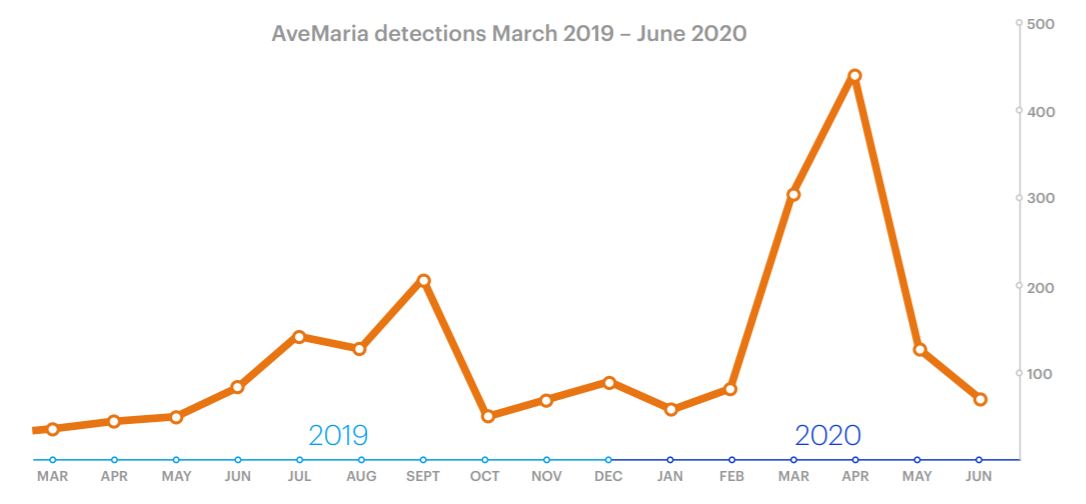 Evolution du nombre de détection d'attaques à l'aide du logiciel AveMaria. Crédits : Malwarebytes
Les pirates ont le plus souvent eu recours à des familles de logiciels malveillants déjà existants, parfois anciens et biens connus comme AveMaria ou NetWiredRC, plutôt que de développer de nouveaux outils plus performants. Selon le rapport, ces malwares permettent aux pirates, entre autres, de prendre le contrôle à distance de la webcam d’un appareil, d’accéder aux mots de passe et de manipuler le système.
La COVID-19, un facteur d'attaques
Pour la société de cybersécurité, ces logiciels malveillants ont principalement contribué à la collecte d’informations sur les cibles des pirates. L’objectif étant d’identifier par exemple les applications les plus utilisées par les télétravailleurs ou celles qui n’ont pas été mises à jour et peuvent constituer une brèche. Selon Malwarebytes, AveMaria a été principalement utilisé à l’encontre de grands groupes, dans le but de collecter des informations sur les comportements des collaborateurs et dénicher des failles de sécurité, tandis que NetWiredRC a été déployé à l’encontre de PME.
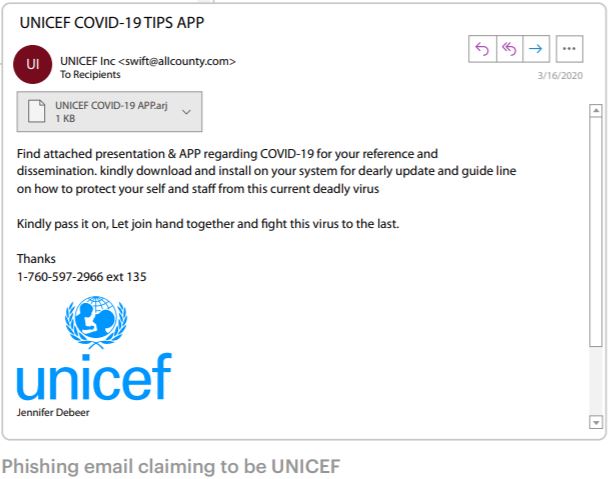 Des pirates se faisant passer pour l'UNICEF utilisent la COVID-19 comme prétexte pour inciter la cible à télécharger un fichier malveillant. Crédits : Malwarebytes
En conclusion, Malwarebytes appelle les organisations à ne pas sous-estimer les risques de cybersécurité que présente le travail à distance. Et alors que la pandémie de COVID-19 ne montre guère de signe de ralentissement, et que le télétravail continue pour de nombreuses sociétés dans les mois à venir, l’entreprise souligne l’importance de mettre en place une politique de sécurité propre à ce nouvel environnement de travail. La décentralisation de la main-d’œuvre constituant une menace, Malwarebytes conseille par exemple de recourir à des solutions antivirus capables de gérer les terminaux dispersés. Un comportement que 54 % des sondés déclarent suivre au cours des prochains mois.
Télécharger l’intégralité du rapport.
Photo d’ouverture : Malwarebytes

