Des chercheurs en cybersécurité de la société Immuniweb ont passé au peigne fin les dispositifs et les failles de sécurité des 100 plus grands aéroports au monde. Les résultats sont alarmants : seulement 3 aéroports offrent une sécurité suffisante aux voyageurs.
Voilà plusieurs années que des sociétés spécialisées en cybersécurité alertent sur les risques encourus par l’industrie du Tourisme et plus particulièrement celles de l’hôtellerie et de l’aérien en matière de piratage. Une équipe de chercheurs en sécurité de la société Immuniweb a cherché cette fois à mesurer le niveau de sécurité des aéroports face à ce type de menaces, en passant au crible 100 des plus grands hubs du monde. Une étude qui a de quoi inquiéter de par ses résultats.
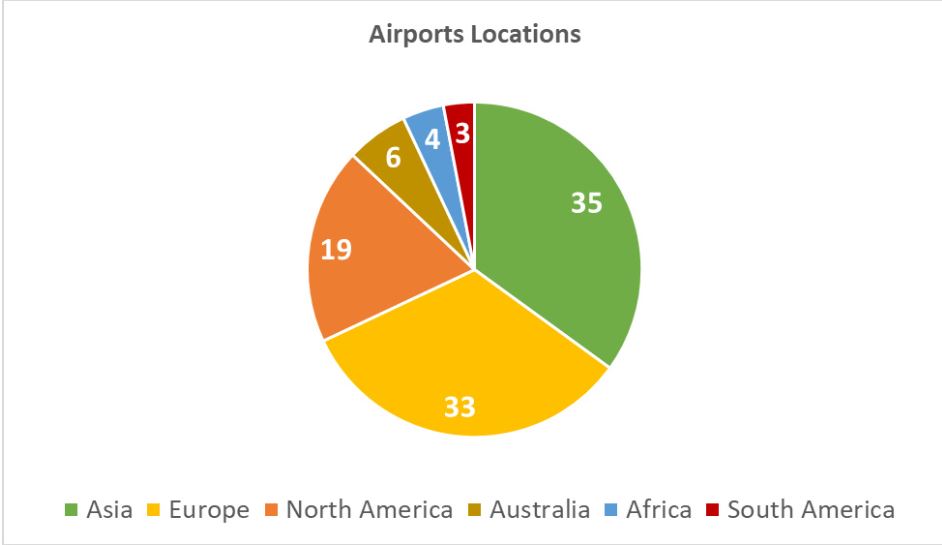 La localisation des 100 aéroports étudiés par les chercheurs en sécurité d'Immuniweb. Crédits : Immuniweb
Selon les chercheurs, les aéroports d’Amsterdam Schiphol aux Pays-Bas, Helsinki-Vantaa en Finlande et Dublin en Irlande, sont les seuls à offrir une sécurité suffisante à leurs voyageurs. Autrement dit, 97 % des sites étudiés présentent des risques de voir des intrus compromettre leurs équipements et accéder aux informations des voyageurs.
Des équipements obsolètes
Le rapport indique que les sites web et les applications mobiles aéroportuaires présentent d’importants risques : 97 % des sites web s’appuient sur des technologies obsolètes, dont 24 % contiennent des failles connues et exploitables. Les trois quarts des sites ne sont ni conformes au RGPD ni à la norme de sécurité des données pour les cartes de paiement (PCI DSS) indique Immuniweb. Les chercheurs ont constaté que 24 % des sites web ne cryptent pas les données de leurs clients ou utilisent un outil obsolète pour le faire. Le constat est pire lorsqu’il s’agit d’étudier la sécurité des applications mobiles des aéroports. Toutes contiennent au moins deux failles de sécurité connues et font appel à 5 interfaces logicielles externes, ce qui multiplie les risques de failles de sécurité.
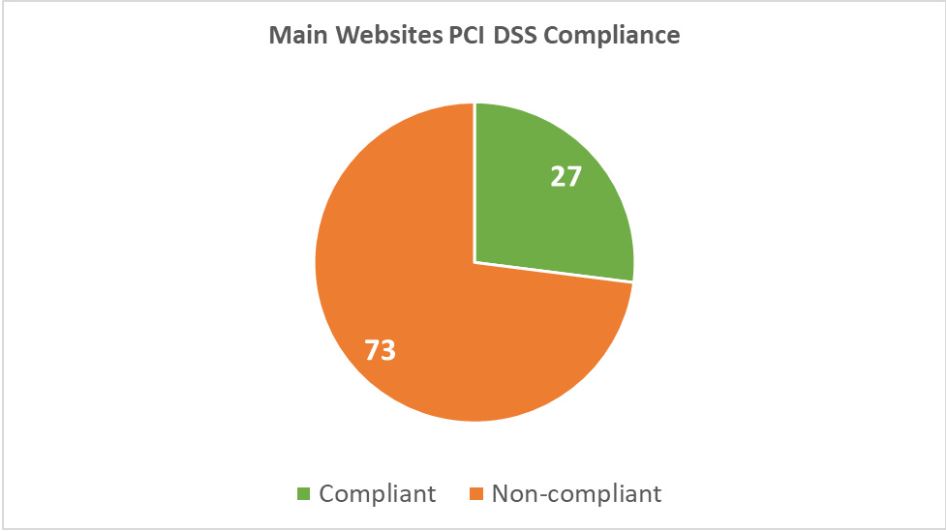 27% des aéroports étudiés sont conformes au cadre de sécurisation des cartes de paiements. Crédits : Immuniweb
En moyenne, les chercheurs ont identifié 15 problèmes de sécurité ou de confidentialité pour chaque application étudiée et déconseillent aux voyageurs de les utiliser. Ils ont également mesuré l’exposition des aéroports sur le dark web. Résultats : les fuites de 13 d’entre eux ont été qualifiées de « critiques » car elles peuvent contenir des informations financières ou encore des mots de passe des systèmes. Enfin, Immuniweb indique que 3 % des aéroports stockent des informations sensibles dans un cloud public non protégé. Autre mise en garde la part des chercheurs en sécurité : le recours croissant à des dépôts de codes publics tels que GitHub ou encore BitBucket. Au regard de l'ensemble de ces résultats, la société tire la sonnette d’alarme.
Revoir la surveillance
« Compte tenu du nombre de personnes et d’organisations qui confient chaque jour leurs données et leur vie aux aéroports internationaux, ces résultats sont assez alarmants. Étant un grand voyageur, je préfère franchement passer par les aéroports qui se soucient de leur cybersécurité. Les cybercriminels pourraient bien envisager d’attaquer les plates-formes aériennes à leur insu pour mener des attaques en chaîne contre les voyageurs ou le trafic de fret, ainsi que de viser directement les aéroports pour perturber les infrastructures nationales essentielles », déclare Ilia Kolochenko, CEO et fondateur d’ImmuniWeb.
L’entreprise conseille vivement la mise en place d’un système de surveillance continu et la création d’un inventaire de ressources numériques de chaque aéroport afin de visualiser la « surface d’attaque potentielle » dans un souci d’optimisation de la sécurité. Un meilleur contrôle du niveau de sécurité des prestataires et fournisseurs avec lesquels collaborent les aéroports est également vivement conseillé. Enfin, Immuniweb suggère aux aéroports de sensibiliser l’ensemble de leurs collaborateurs à ces sujets en expliquant par exemple les conséquences que peuvent entraîner une attaque d’hameçonnage (phishing) ou encore un logiciel de rançon (ransomware).
Le rapport peut être consulté ici.
Photo d'ouverture : Artur Tumasjan
A lire également :