Dans son rapport, Check Point liste les tendances d’incidents cyber auxquelles devront faire face les entreprises compte tenu des attaques constatées en 2019.
En janvier 2019, Airbus a indiqué qu’une faille dans ses systèmes d’informations a permis à des intrus d’accéder aux informations personnelles de ses employés. La brèche n’a pas affecté son activité commerciale. Au mois d’avril, les informations Facebook de plus d’un demi-milliard d’utilisateurs ont été exposées sur des serveurs non protégés du cloud d’Amazon.
En juillet, la ville de Salt Lake City en Floride a accepté de payer une rançon de 500 000 dollars à des hackers parvenus à paralyser les lignes téléphoniques et les messageries électroniques de la ville. Au même moment, City Power, le fournisseur d’électricité de la ville de Johannesburg faisait également l’objet d’une demande de rançons par des pirates en ligne, privant momentanément une partie des habitants d’électricité. Check Point ne prédit pas une décrue des attaques et identifie dans son rapport les tendances en matière d’incidents cyber auxquels devront faire face les entreprises en 2020.
Les JO en ligne de mire
Friands des événements à portée internationales, les hackers devraient concentrer une partie de leurs efforts sur les Jeux-Olympiques de Tokyo indique Check Point. Un phénomène constaté par les organisateurs des éditions précédentes. CPO Magazine estime à 500 000 millions le nombre de tentatives d’attaques opérées au cours des Jeux olympiques de Rio en 2016, soit le double des attaques constatées durant les Jeux olympiques de Londres de 2012. Le rapport prédit que Tokyo ne devrait pas être épargnée cette année.
Ransomware : des attaques plus ciblées
Selon Check Point, la montée en puissance des attaques par le biais de logiciels d’extorsion ou « ransomware » constatée en 2019 devrait se poursuivre cette année. Le rapport souligne le fait que les pirates passent de plus en plus de temps à collecter des informations sur leurs cibles dans le but d’obtenir une perturbation maximale et des rançons plus importantes. En 2019, la Nouvelle-Orléans a déclaré l’état d’urgence à la suite d’une attaque de ce genre. Pour lutter face au phénomène qui touche autant les entreprises que les institutions gouvernementales, les organisations ne peuvent plus se contenter des mesures de détection, mais opter pour une stratégie préventive.
Phishing : les pirates ouvrent leurs filets
Check Point attire l’attention des organisations sur les nouvelles méthodes d’hameçonnage ou de « phishing », consistant à obtenir des informations personnelles telles que des mots de passe ou des identifiants. Les fraudeurs se tournent de plus en plus vers les SMS ou les réseaux sociaux et plateforme de jeux. « Nous avons vu des pirates mettre la main sur des comptes email, étudier leur victime durant plusieurs semaines, attendant le moment idéal pour mener leur attaque contre leurs clients et partenaires pour voler de l’argent. Au cours des deux dernières années, nous avons constaté un pic de ce type d’attaques, en raison d’une utilisation accrue des solutions de courrier électronique en SaaS », commente Dan Wiley, Head of Incident Response chez Check Point.
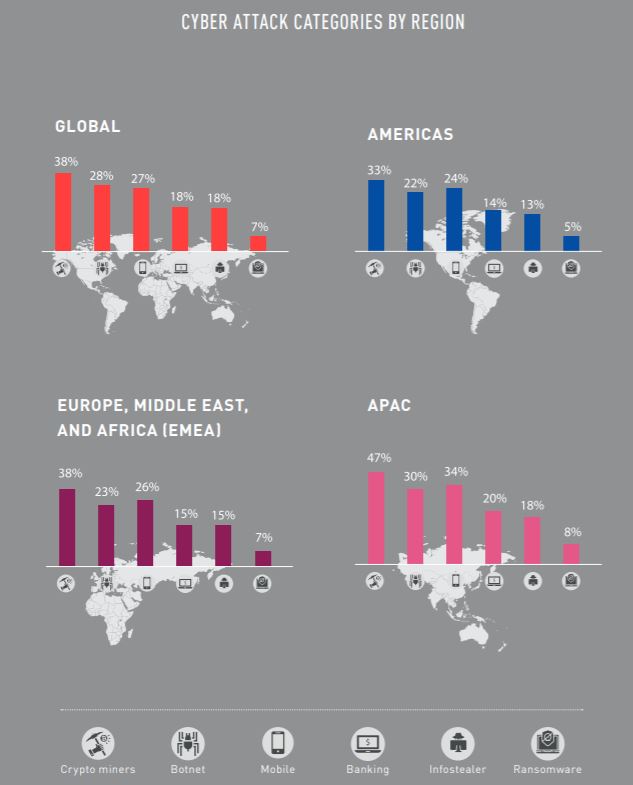 Quels sont les types de cyberattaques les plus employées par région ? Crédits : Check Point
Plus d’attaques sur mobile
Au premier semestre 2019, Check Point a constaté une hausse de 50 % des attaques d’hameçonnages ciblant des terminaux mobiles par rapport à 2018. Une fois le téléphone infecté, le logiciel va identifier l’application bancaire utilisée afin créer une fausse page d’accueil sur laquelle l’utilisateur renseignera ses identifiants lorsqu’il souhaite utiliser l’application.
IoT : l’entrée préférée des pirates
Check Point semble confirmer les craintes émises par de nombreux rapports de cybersécurité au cours de ces dernières années : les réseaux IoT sont l’une des portes d’entrée favorites des pirates. Le rapport pointe du doigt la difficulté d’obtenir une visibilité de ces dispositifs qui peuvent avoir des exigences de sécurité complexes et déplore le manque d’approche globale en matière de sécurité de ces réseaux.
« Des caméras intelligentes aux ascenseurs connectés en passant par les appareils médicaux et industriels, les dispositifs IoT sont par nature vulnérables et faciles à pirater. De plus, la plupart de ces appareils connectés ne sont pas du tout protégés, car ils sont liés à des réseaux de sociétés sans que personne ne le sache. Ce manque de sécurité augmente le risque de cyberattaque réussie dans laquelle les appareils critiques peuvent être fermés, endommagés, manipulés ou utilisés pour infecter d’autres systèmes sur le réseau. Le moment est venu de prendre des mesures et sécuriser l’IoT de la même manière que nous sécurisons les systèmes d’informations », prévient Itai Greenberg, VP Product Management chez Check Point.
L’IA pour des réponses plus rapides
Avec la hausse des échanges de données entraînée par la 5G, Check Point insiste sur la nécessité de mettre en place des mesures de sécurité adéquates. Le rapport souligne la capacité des techniques d’intelligence artificielle pour faciliter l’identification des attaques, stopper leur déploiement et accroitre le niveau de réponse. Une pratique à double tranchant. En effet, bien que l’IA bénéficie aux spécialistes de la sécurité, elle contribuera également à faciliter l’identification de brèche dans les systèmes et rendre les attaques plus sophistiquées.
Repenser la sécurité à l’ère du Cloud
Pour de nombreuses entreprises, le Cloud a entrainé le passage d’un environnement fermé à une infrastructure ouverte et connectée. Ce nouveau paradigme implique de revoir les mesures de sécurité mises en place par les entreprises pour apporter plus de flexibilité. L’objectif étant de fournir des solutions de sécurité basées dans le Cloud capables d’offrir des niveaux de sécurité modulables. Enfin, pour limiter le risque de panne découlant d’une trop grande dépendance aux clouds publics, Check Point prédit que les entreprises opteront davantage pour des environnements hybrides mêlants clouds public et privé.
Consulter l'intégralité du rapport ici.
Photo d'ouverture : Taskin Ashiq
A lire également :

