Constatant la croissance du marché du e-commerce, le cabinet Forter Research analyse l’exposition des différentes verticales du secteur aux cyberattaques. Avec une hausse de 61 % des cas de fraude, l’aérien est l’un des segments les plus exposés à la cybermenace.
Selon Forter, le e-commerce a généré plus de 140 milliards de dollars de transactions. Pour la 7e édition de son indice de la fraude en ligne, le cabinet d’analystes dresse un panorama des verticales les plus exposées aux cybermenaces. Bien que l’hôtellerie enregistre une baisse de 10 % des cas de fraude par rapport à 2018, les acteurs de l’aérien sont davantage exposés (+61 %) tout comme les acteurs du transport terrestre (+38 %). Dans l’aérien, le rapport pointe du doigt les problématiques des programmes de fidélisation générant parfois des failles de sécurité, citant notamment l’attaque à l’encontre de British Airways qui a permis d’accéder aux données personnelles de clients impliqués dans 380 000 transactions effectuées entre le 21 aout et le 5 septembre 2018.
Dans l’hôtellerie, qui a connu un pic d’exposition aux cyberattaques lors de la constitution de services et d’expériences sans friction, les acteurs ont depuis fait le nécessaire pour accroitre le niveau de sécurité des outils. Le même scénario semble s’appliquer cette fois aux acteurs du transport terrestre qui en sont à l’étape précédente. Pour Forter, l’ouverture des systèmes de la part des loueurs de voitures et des acteurs du transport pour optimiser l’expérience utilisateur a entraîné une hausse des cas de fraude. Par souci de compétitivité certaines entreprises semblent négliger les questions de sécurité.
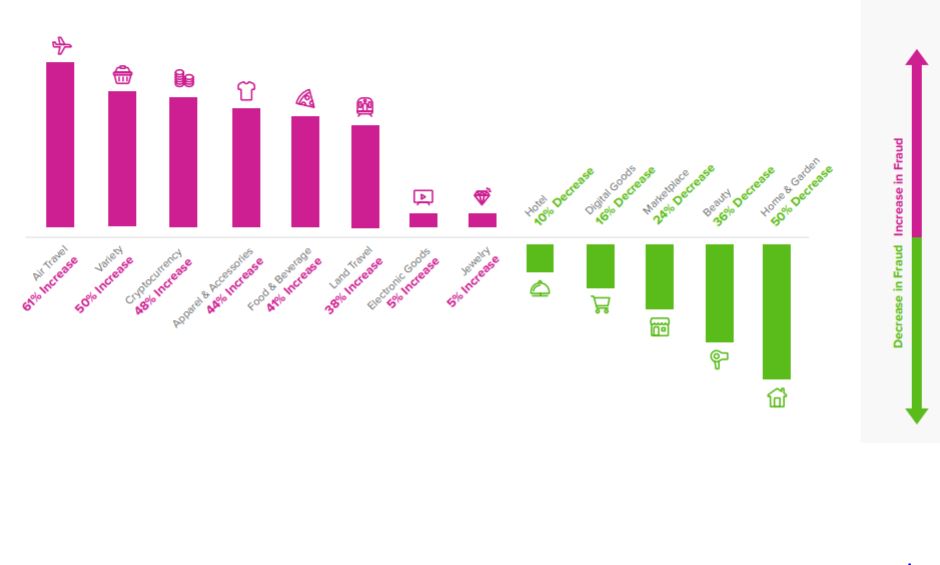 L'évolution des cas de fraude par segment d'activités. Crédits : Forter
Attention aux programmes de fidélisation
Le rapport indique que les cyberattaques consistant à prendre le contrôle du compte d’un internaute ont baissé de 14 %. Pour autant, les pirates utilisant cette méthode ont gagné en sophistication et sont de moins en moins détectés.
Forter tire la sonnette d’alarme pour les acteurs qui proposent des programmes de fidélisation. Souhaitant rendre l’expérience utilisateur la plus fluide et permettre aux membres d’utiliser leurs points de fidélité directement auprès de commerçants partenaires, les opérateurs de programmes de fidélisation créent parfois des failles de sécurité dans lesquelles les fraudeurs s’engouffrent. Selon le rapport, ce type d’attaque a augmenté de 89 % entre 2018 et 2019.
Consulter le rapport en intégralité ici
Photo d’ouverture : Taskin Ashiq
A lire également :