Entre 2013 et 2018, 21 attaques majeures réalisées à l’encontre d’hôtels ont été recensées par Intsights. Le cabinet PwC rapporte que l’Hôtellerie est la deuxième industrie la plus touchée par les cyberattaques. Dans son étude, Intsights analyse les motivations et la façon d’opérer des pirates avant de fournir quelques conseils pratiques aux hôteliers pour se prévenir de la cybermenace.
En raison de leur attrait financier, les industries du Retail et de la Finance attisent les convoitises des hackers. Mais selon le dernier rapport de Intsights, les secteurs du Loisir et de l’Hôtellerie sont également des cibles privilégiées par les pirates. Comment opèrent-ils et quelles sont les failles communément utilisées ? Dans son étude "Cyber Threat Report : Gaming, Leisure & Hospitality Industry", Intsights analyse les vulnérabilités des acteurs de l’industrie du Jeu, du Loisir et de l’Hôtellerie. Largement distribués et très connectés, ces acteurs offrent de nombreux points d’entrée à exploiter pour les pirates.
Les cyberattaques répétées dans l’Hôtellerie et la Restauration ont eu pour résultat de nombreuses atteintes à la protection des données personnelles. La brèche de Marriott, où près de 383 millions de comptes clients ont été violés, étant la plus récente et la plus notoire. Dans son étude sur les perspectives hôtelières 2018 – 2022, PwC rapporte que l’industrie hôtelière est la deuxième plus touchée par les cyberattaques. Entre 2013 et 2018, 21 attaques majeures réalisées à l’encontre d’hôtels ont été recensées par Intsights.
5 raisons de pirater un hôtel
Quelles sont les raisons qui poussent les groupes de pirates à rechercher des failles de sécurité chez les hôteliers ou leurs partenaires ? Dans son étude, Intsights identifie cinq motivations principales. L’accès aux données personnelles des voyageurs – passeport, coordonnées bancaires, programme de fidélité - figure en haut du classement. Un phénomène engendré notamment par la collecte accrue de données pour offrir plus de personnalisation lors du séjour. Le volume important de voyageurs qui séjournent dans des groupes hôteliers attire également l’attention des pirates, qui pourront mettre la main sur une multitude de données bancaires dont certaines appartiendront à des personnes fortunées.
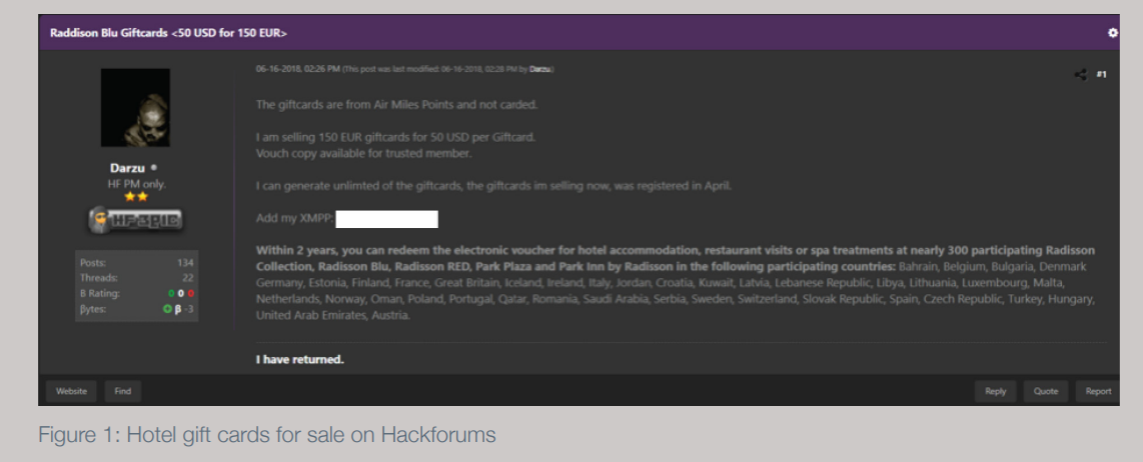
 Une offre de carte de fidélité du Raddison Blu postée par un pirate sur un forum hébergé sur le darknet. Crédits : Intsights
La dimension internationale de ces acteurs accroît le terrain de jeu des pirates mais aussi leur capacité à revendre des informations dans diverses régions du monde sur le darknet. Enfin, accéder aux comptes de fidélité des voyageurs motive également de nombreux pirates. Les voyageurs étant moins attentifs à ces comptes qu’à leur compte bancaire, les pirates disposent d’une plus grande marge de manœuvre pour revendre les données ensuite sur le darkweb. Etant donné que les internautes sont nombreux à réutiliser les mêmes informations d’identification, ils pourront également dupliquer les brèches sur d’autres sites.
Le digital accroît la vulnérabilité des hôtels
La quantité importante d’équipements digitaux déployés par les hôteliers constitue un terrain de jeu attractif pour les pirates. Au-delà des serveurs et des ordinateurs, les systèmes d’alarme, de Wi-Fi et plus largement l’ensemble des dispositifs IoT sont des portes d’entrée potentielles pour les hackers. Une brèche détectée par ces derniers peut s’avérer catastrophique pour l’intégralité d’un groupe hôtelier.
Chaque hôtel régional étant directement relié au réseau national voire international de la marque, un pirate n’a qu’à s’introduire sur le réseau d’un seul établissement pour accéder à l’intégralité du réseau. Pour la direction des systèmes informatiques (DSI), cette configuration rend très difficile l’application d’une norme de sécurité standardisée. Cette situation a mené en 2008 et en 2010, à une intrusion dans la réserve centrale d’un groupe hôtelier après que les hackers soient parvenus à pirater l’un des hôtels franchisés. Résultats : environ 600 000 relevés de carte bancaires dérobés, rapporte l’étude Intsights.
Un manque de standard de sécurité
De manière générale, les hôtels de marque regroupe une franchise, un propriétaire et un exploitant. Une structure qui peut mener au déploiement d’une multiplicité de systèmes, très complexe à sécuriser pour la DSI. D’autant plus lorsque un hôtel permet l’interfaçage de son système informatique avec celui d’un fournisseur technologique ou d’un opérateur de paiement. Un cas fréquent qui rend l’hôtelier dépendant de systèmes tierces sur lesquels il n’a pas le contrôle des mesures de sécurité.
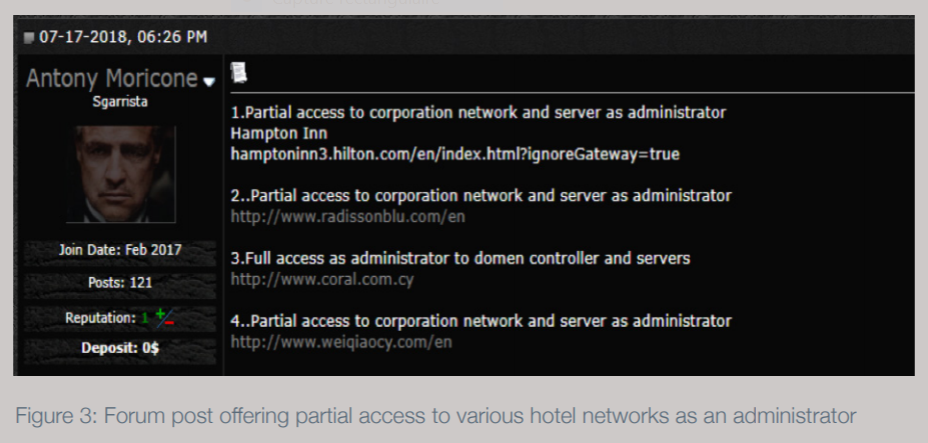 Une offre d'accès en tant qu'administrateur sur le réseau de plusieurs hôtels postée par un pirate sur un forum hébergé sur le darknet. Crédits : Intsights
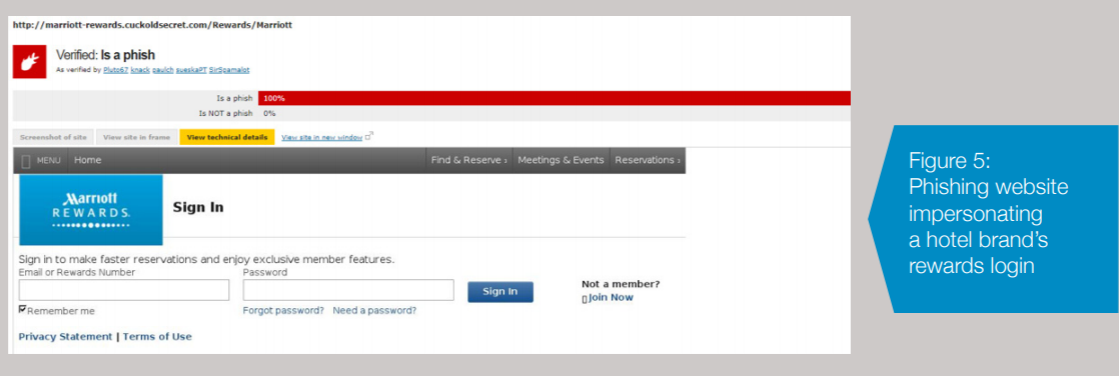
Cette dépendance à des tiers est accrue par le biais des distributeurs, telles que les OTA. La brèche sur le système de réservation Synxis de Sabre exploitée par des pirates en 2017, illustre parfaitement les risques de cette dépendance. Synxis équipait la quasi-totalité des groupes hôteliers et gérait les réservations de plus de 36 000 établissements, dont les franchises Trump Hotels, Hard Rock Hotels & Casinos et bien d’autres. Si les marques hôtelières sont fréquemment la cible des pirates, ces derniers usurpent régulièrement leurs identités pour cibler les clients directement au travers d’emails ou de sites de phishing. (cf. figure ci-dessous)
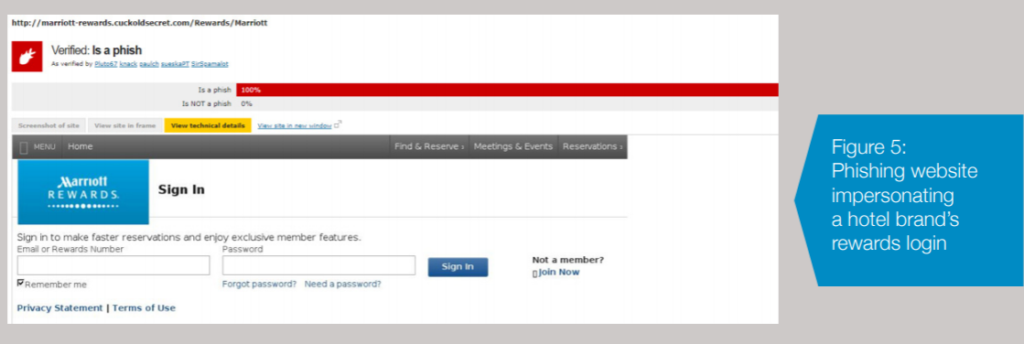 Un exemple d'usurpation de l'identité d'un hôtel pour tromper un client et récupérer ses identifiants. Crédits : Intsights
Quelles sont les attaques les plus courantes ?
Les attaques ciblant les systèmes de réservation sont évidemment les plus fréquentes, car elles offrent aux pirates un accès direct aux données bancaires. Bien que les cartes de crédits aient considérablement accru leur niveau de sécurité, la majorité des systèmes de réservation ont peu évolué et reste très vulnérable. Intsights rapporte que les emails d’hameçonnage couplés à un appel téléphonique sont aussi des techniques couramment par les pirates. Ces derniers appellent l’hôtel en se faisant passer pour un client qui ne parvient pas a effectuer une réservation sur le site et demandent s’ils peuvent envoyer les informations à l’employé par mail. Dans ce mail, le pirate intègre un fichier malveillant qui va lui permettre de prendre le contrôle du réseau de l’hôtelier.
L'IoT peu contrôlé par les hôteliers
Viennent ensuite les intrusions effectuées au travers du réseau Wi-Fi qui donnent accès aux pirates à l’ensemble des appareils connectés. Intsights indique que la plupart de ces attaques sont rendues possible par un manque de vigilance des employés. L’étude souligne que l’hôtellerie souffre principalement des attaques DDoS qui sont réalisés par des robots. La technique consiste à inonder un système en générant une importante quantité de connexions via des robots pour faire planter un serveur. La plupart du temps, ce type d’attaque sert de subterfuge pour masquer une autre intrusion. Intsights rapporte que les pirates ont de plus en plus recours aux attaques sur les dispositifs IoT, dont les mesures de sécurité sont rarement adaptées. Selon une étude IBM, 80% des entreprises ne testent pas régulièrement le niveau de sécurité de leur dispositifs IoT. Enfin, bien qu’elles ne ciblent pas directement le système de l’hôtel, les attaques menées à l’encontre des clients ont un impact sur l’image de marque de l’hôtelier.
Comment se protéger ?
L’étude révèle qu’au moins 95% des intrusions sont la conséquence d’un acte – intentionnel ou non – d’une personne au sein de l’organisation. Ainsi, la formation continue du personnel est pour Intsights la principale mesure de protection à mettre en œuvre. L’étude suggère aux hôteliers d’effectuer régulièrement les mises à jour de leur système de réservation pour se prévenir des attaques. Faire attention au choix des identifiants et mots de passe, utiliser un système d’identification à double-facteur ou s’assurer que les systèmes d’antivirus sont à jour, sont des pratiques simples à mettre à en œuvre qui permettent d’accroître le niveau de sécurité d’un hôtel.
Etant donné que la majorité des attaques passe par les prestataires de distribution, Intsights conseille aux hôteliers de s’assurer que leurs fournisseurs disposent de normes de sécurité conformes aux leurs. Le personnel doit également prêter une grande attention à toute activité anormale en surveillant son trafic. Pour Intsights, cette surveillance doit être étendue à l’extérieur du réseau de l’organisation. L’occasion d’être proactif dans la détection d’attaques en se rendant par exemple sur les forums de pirates. Enfin, Intsights suggère vivement aux hôteliers de réfléchir à un plan d’intervention en cas d’incident pour limiter l’impact d’une attaque potentielle. Un cas rare. Selon une étude IBM, il faut en moyenne 195 jours à un hôtel pour détecter une intrusion sur son réseau. Pour l’hôtelier, le coût d’une intrusion qui dure plus de 100 jours est 35,3% supérieur à une attaque qui aurait été détectée en moins de 100 jours.
L'étude peut-être téléchargée intégralement ici.
Photo d’ouverture : Jordan Harrison