Le cabinet Lexing® Alain Bensoussan Avocats et le Bureau Veritas, leader mondial de l'évaluation de la conformité et de la certification, viennent de dévoiler le premier référentiel mondial de conformité au RGPD, le Règlement Général sur la Protection des Données, qui entrera en vigueur en mai 2018. L’occasion de faire un point avec Alain Bensoussan, avocat à la cour d'appel de Paris et fondateur du cabinet éponyme, afin de comprendre les enjeux du RGPD et d’en savoir plus sur les bonnes pratiques à adopter.
Pouvez-vous rappeler ce qu’est le RGPD et qu’est-ce que cela implique pour les entreprises ?
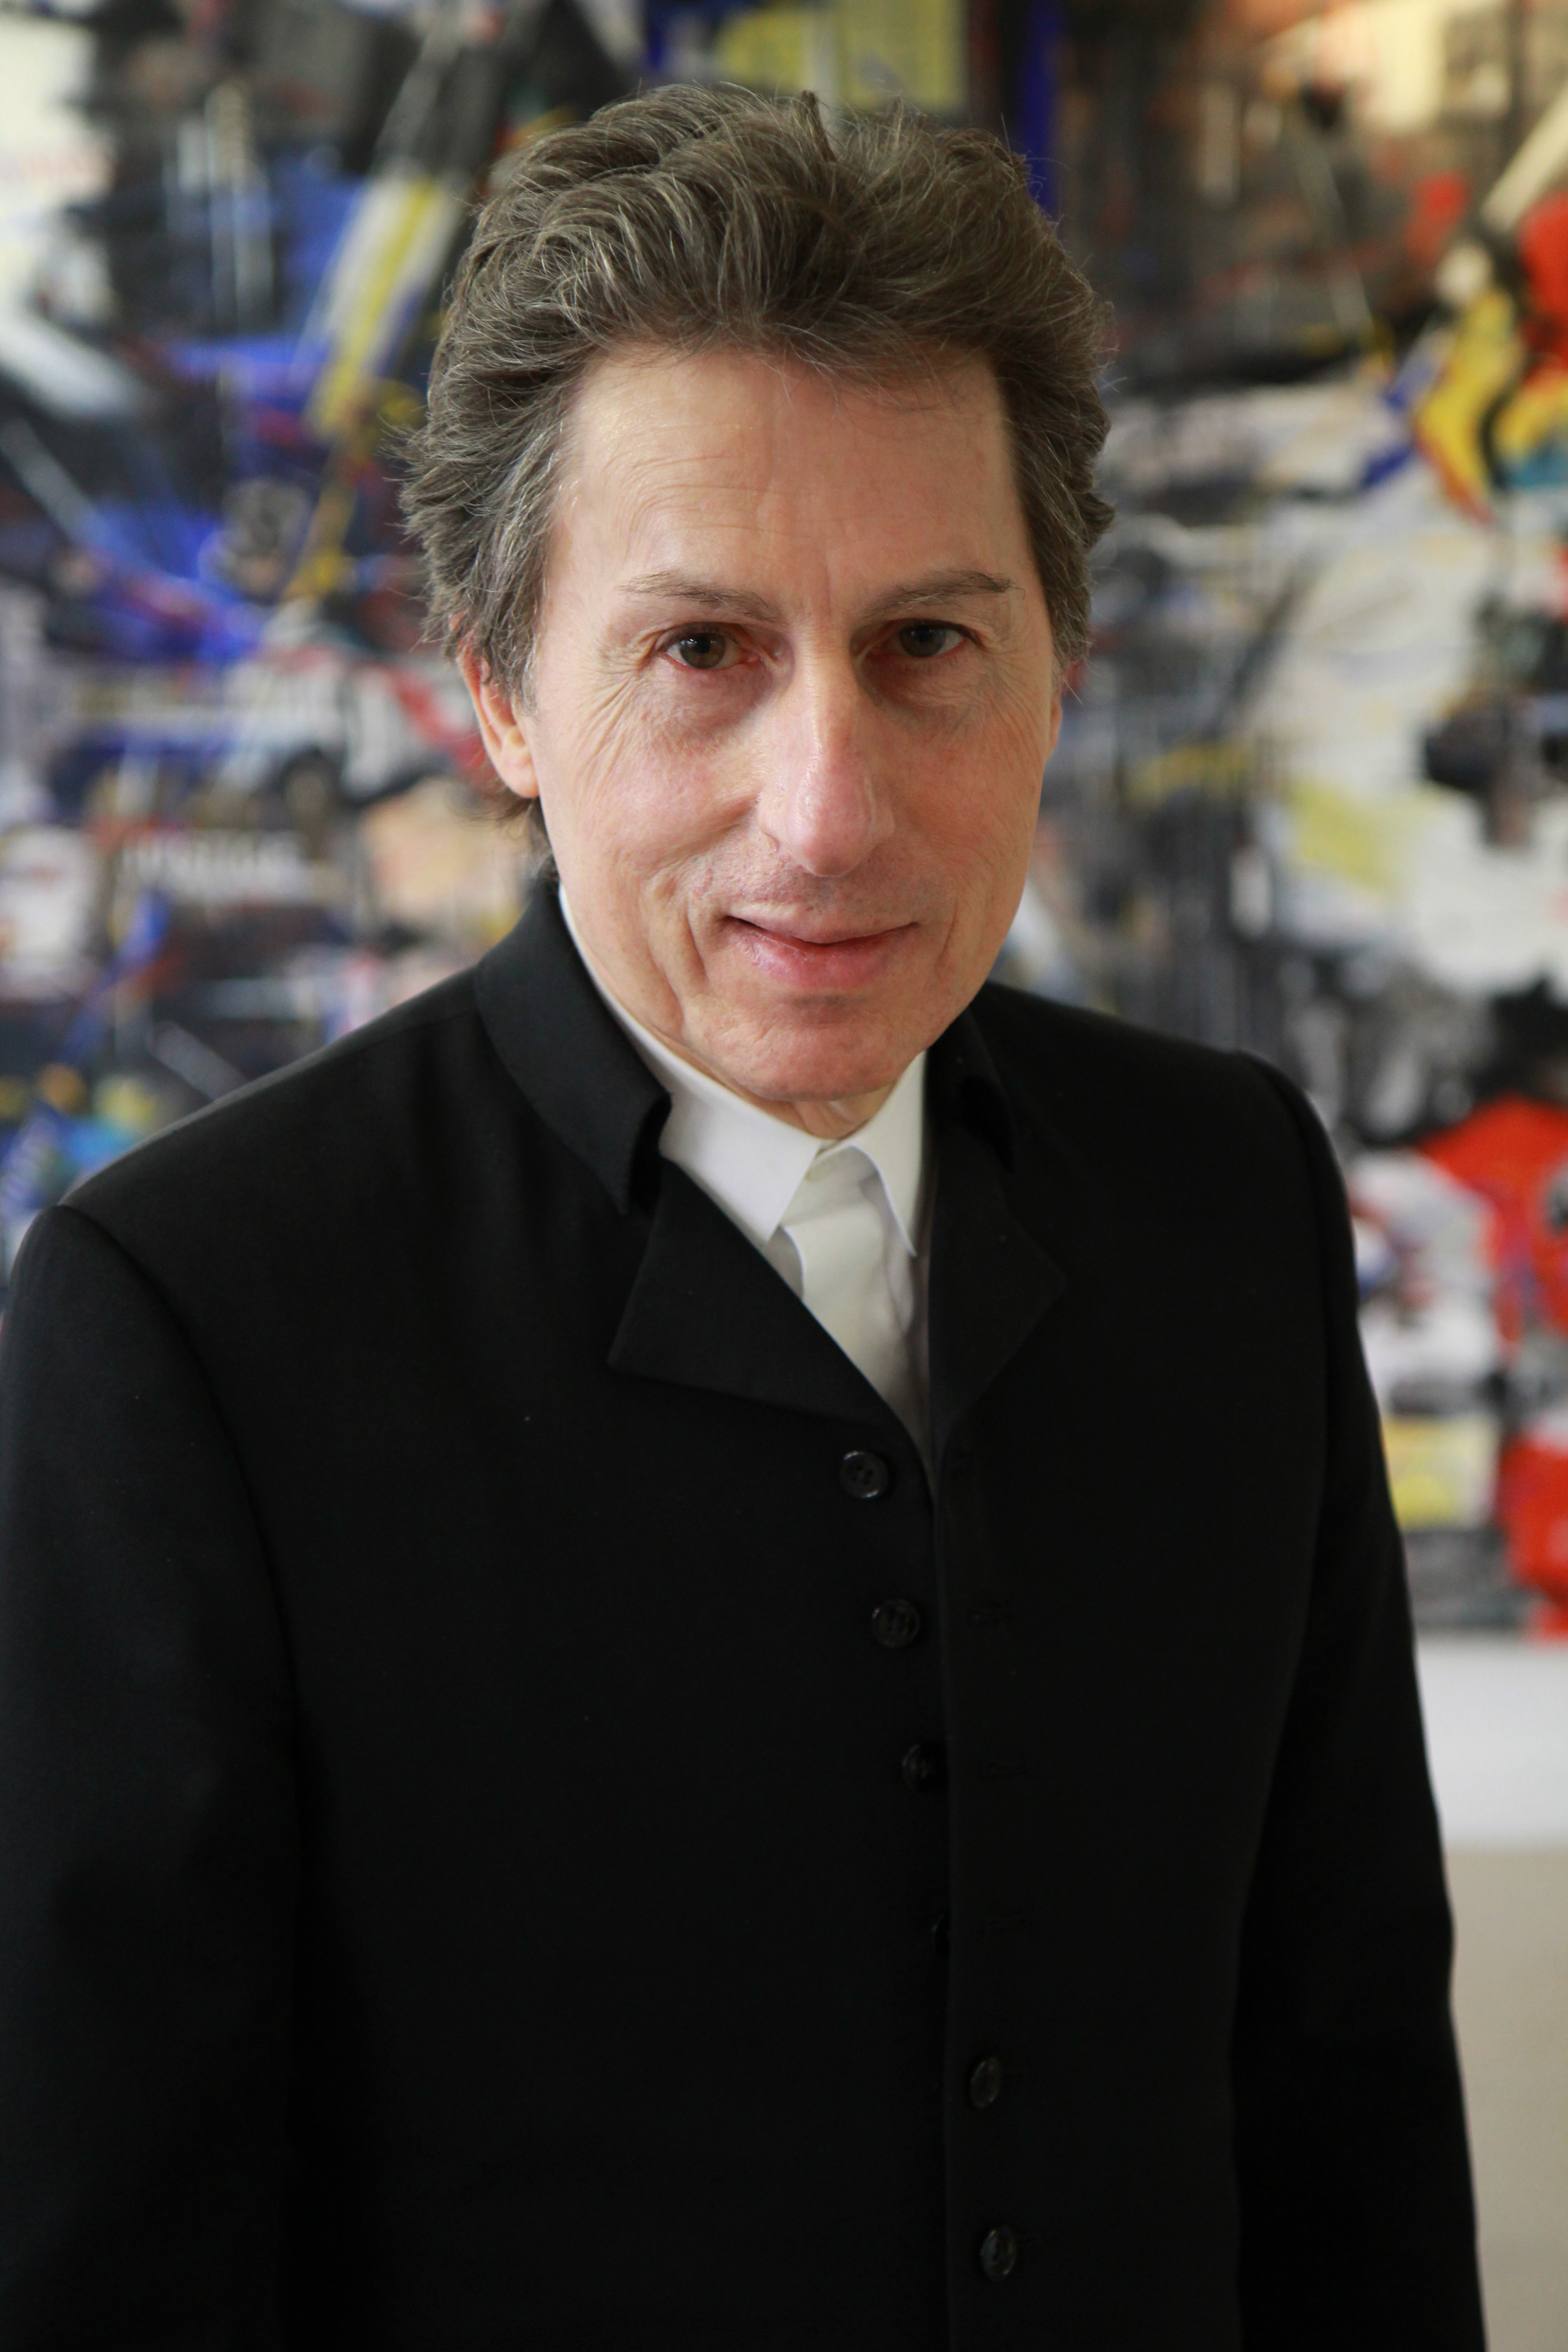
 Alain Bensoussan, avocat à la cour d'appel de Paris
Alain Bensoussan : Le Règlement général sur la protection des données (« RGPD » ou « GDPR » en anglais) sera directement applicable dans tous les Etats membres le 25 mai 2018. La quasi-totalité des entreprises traitant des données personnelles de citoyens européens est concernée par ce texte qui impose aux entreprises de se plier à de nouvelles obligations. Elles devront réaliser des analyses d’impact avant la mise en œuvre d’un traitement de données pouvant présenter des risques pour les droits et libertés des personnes ; prendre en compte la protection de la sécurité des données dès la conception du traitement de données concerné et devront, à tout moment, être en mesure de démontrer la conformité du traitement avec le RGPD. Mais sa mise en application devrait aussi et surtout avoir un effet positif puisqu’il renforce les obligations de sécurité des entreprises, donnant ainsi à leurs clients l’assurance d’un niveau de protection accru pour le traitement de leurs données personnelles. Il permet ce faisant d'accroître également la confiance de ses partenaires et collaborateurs, et de renforcer sa position concurrentielle.
Le Tourisme va-t-il être davantage impacté ?
Impacté comme tous les secteurs, voire plus que d’autres, par la transition digitale, l’accélération de l’innovation et l’ubérisation de l’économie, le travel est par nature hyperconnecté et extrêmement « datavore ». Aéroports, sécurité dans les aéroports, secteur hôtelier, plateformes de réservation, profilage des voyageurs, transport aérien, échange des données des passagers… Le big data, l’IA, les algorithmes et autres activités robotisées y ont toute leur place. L’impact du RGPD y est donc d’autant plus fort.
Pourquoi avoir publié le premier référentiel mondial de conformité au RGPD ?
Il s’agit de proposer aux entreprises une certification externe, crédible et mesurable pour la gestion des données personnelles qu’elles collectent, afin de leur permettre d’apporter une réponse adaptée aux exigences du règlement. Aujourd’hui, la réglementation seule n’étant pas suffisante, il est crucial d’accompagner les entreprises dans cette profonde transformation en anticipant et en structurant le management des données personnelles. D’où cette certification proposée par le Bureau Veritas, basée sur le premier référentiel mondial de gestion de la protection des données à caractère personnel. Ce référentiel intègre les exigences du management de la protection des données personnelles : le recueil du consentement, la proportionnalité, les durées de conservation… La nouvelle certification anticipe la mise en application du RGPD. Le référentiel sur lequel elle est basée va permettre aux entreprises d’attester de leur mise en conformité au regard des nouvelles obligations découlant du règlement, et leur permettre, face à ce bouleversement de leur environnement numérique et des règles du jeu de la data, de s’assurer qu’elles ont anticipé et mis en œuvre l’essentiel des mesures nécessaires pour être prêtes en 2018.
Pouvez-vous donner 5 conseils destinés aux entreprises que l’on retrouve dans le référentiel ?
Afin de mettre à profit le temps restant jusqu’à mai 2018, cinq priorités. D’abord, prendre une décision hiérarchique forte. La démarche de mise en conformité doit être initiée par la direction générale et entraîner l’ensemble des services pour devenir une nouvelle culture d’entreprise. Deuxièmement, mettre en place une organisation pour assurer la compliance. Il faut pour cela désigner un « pilote » : ce sera, dans certaines situations, la désignation d’un DPO (data protection officer, ndlr) ou délégué à la protection des données, nouveau personnage clé de l’environnement digital des entreprises. Ensuite, une fois l’organisation définie, il faut réaliser un état des lieux pour établir une ‘analyse d’écarts’. A la suite de celle-ci, les zones de risque seront identifiées. Quatrième priorité, se doter de politiques et de process. Cela devient une nécessité en raison du principe de responsabilité ou d’accountability. L’organisme, en cas de contrôle, devra être à même de démontrer qu’il a mis en œuvre les process, politiques et mesures organisationnelles pour respecter le RGPD. Enfin, adopter une démarche de privacy by design et de security by default. Le RGPD impose ces deux démarches qui modifient le pilotage des projets au sein des organismes.
Les entreprises ont-elles compris l’importance de se conformer au RGPD ?
Au printemps 2017, plusieurs chiffres circulaient. Selon diverses études, la moitié des entreprises déclarait ignorer les problématiques induites par la mise en conformité. 70% n’avaient pas nommé de DPO et 46% ne savaient pas du tout si elles seraient conformes à temps ; 77% des décideurs informatiques déclaraient n’être pas conscients de l’impact du RGPD sur l’activité de l’entreprise ou n’avaient tout simplement pas connaissance du règlement. Depuis septembre, on sent une réelle prise de conscience. Mais une chose est sûre, il est plus que jamais urgent pour les entreprises d’anticiper ce texte qui va modifier en profondeur les règles applicables à l'environnement digital des entreprises. D’autant qu’il s’agit d’un enjeu majeur. La Cnil, autorité de tutelle, pourrait être amenée à infliger des amendes pouvant atteindre 20 millions d’euros ou jusqu’à 4% du chiffre d’affaires mondial annuel d’une entreprise.